Finanza decentralizzata e le nuove frontiere del cyberwarfare
 Roberto Milani
7419 Views
0 Comments
Binance, blockchain, criptovalute, cyberwarfare, DeFi, sicurezza informatica 56 min read
Perché la DeFi complica le indagini
La possibilità di seguire un trasferimento di denaro lascia aperta una domanda decisiva: chi lo abbia disposto e per conto di chi abbia agito. Nei furti di criptoattività, il registro pubblico consente spesso di ricostruire una parte considerevole dei movimenti, mentre le informazioni sulle persone e sull’organizzazione dell’attacco rimangono disperse fra dispositivi, imprese ed ordinamenti differenti. Quando i proventi possano alimentare interessi statali, questa distanza fra il movimento visibile e le responsabilità da accertare assume un rilievo che supera il danno economico subito dalla vittima.
La finanza decentralizzata, generalmente indicata come DeFi[1], permette di effettuare scambi, ottenere prestiti ed impiegare attività digitali attraverso programmi eseguiti su una blockchain[2]. Il suo funzionamento si comprende partendo da ciò che cambia rispetto all’intermediazione tradizionale: alcune operazioni vengono coordinate da regole informatiche condivise, senza che un unico soggetto debba autorizzare ogni passaggio. Rimangono però le persone che scrivono quei programmi, amministrano gli accessi o conservano poteri di modifica. La distribuzione tecnica del servizio deve quindi essere letta insieme alla distribuzione effettiva del controllo (Schär, 2021, pp. 153–157).
Il caso Binance, colpito il 29 ottobre 2026 da un furto di circa 6,3 miliardi di dollari, mostra come i due ambienti possano intrecciarsi. Binance è un exchange[3] centralizzato che gestisce anche fondi dei clienti; i servizi DeFi possono invece intervenire nella conversione delle attività sottratte. L’indagine deve quindi risalire alla compromissione del gestore e seguire un patrimonio che può essere impiegato su servizi sottratti alla sua autorità (Binance, 2026b; Federal Bureau of Investigation, 2026).

Indirizzi pubblici e identità da dimostrare
In un bonifico bancario, gli intermediari conservano informazioni sul cliente e sui rapporti utilizzati per il pagamento. In una blockchain pubblica, la visibilità riguarda anzitutto gli indirizzi[4] e le transazioni[5]. Un indirizzo è un identificativo tecnico al quale il registro associa operazioni ed attività: una persona può controllarne molti, mentre un servizio può amministrarli per numerosi clienti. Inoltre, l’accesso ad un account può essere sottratto al suo titolare. Per questa ragione, anche un trasferimento descritto con grande precisione richiede ulteriori riscontri prima di poter essere ricondotto ad una persona.
Questa condizione viene definita pseudonimia[6]. Il registro conserva il percorso delle risorse, ma i dati necessari ad identificare chi le abbia controllate possono trovarsi presso un intermediario, un fornitore informatico o un dispositivo acquisito durante l’indagine. La disponibilità di tali dati dipende dalle informazioni raccolte, dai tempi di conservazione e dalla cooperazione fra le autorità competenti. Il Tesoro statunitense richiama proprio i controlli disomogenei e le difficoltà di collaborazione internazionale fra i fattori che agevolano l’impiego dei servizi DeFi per il riciclaggio[7] (U.S. Department of the Treasury, 2023, pp. 1–3, 16–17).
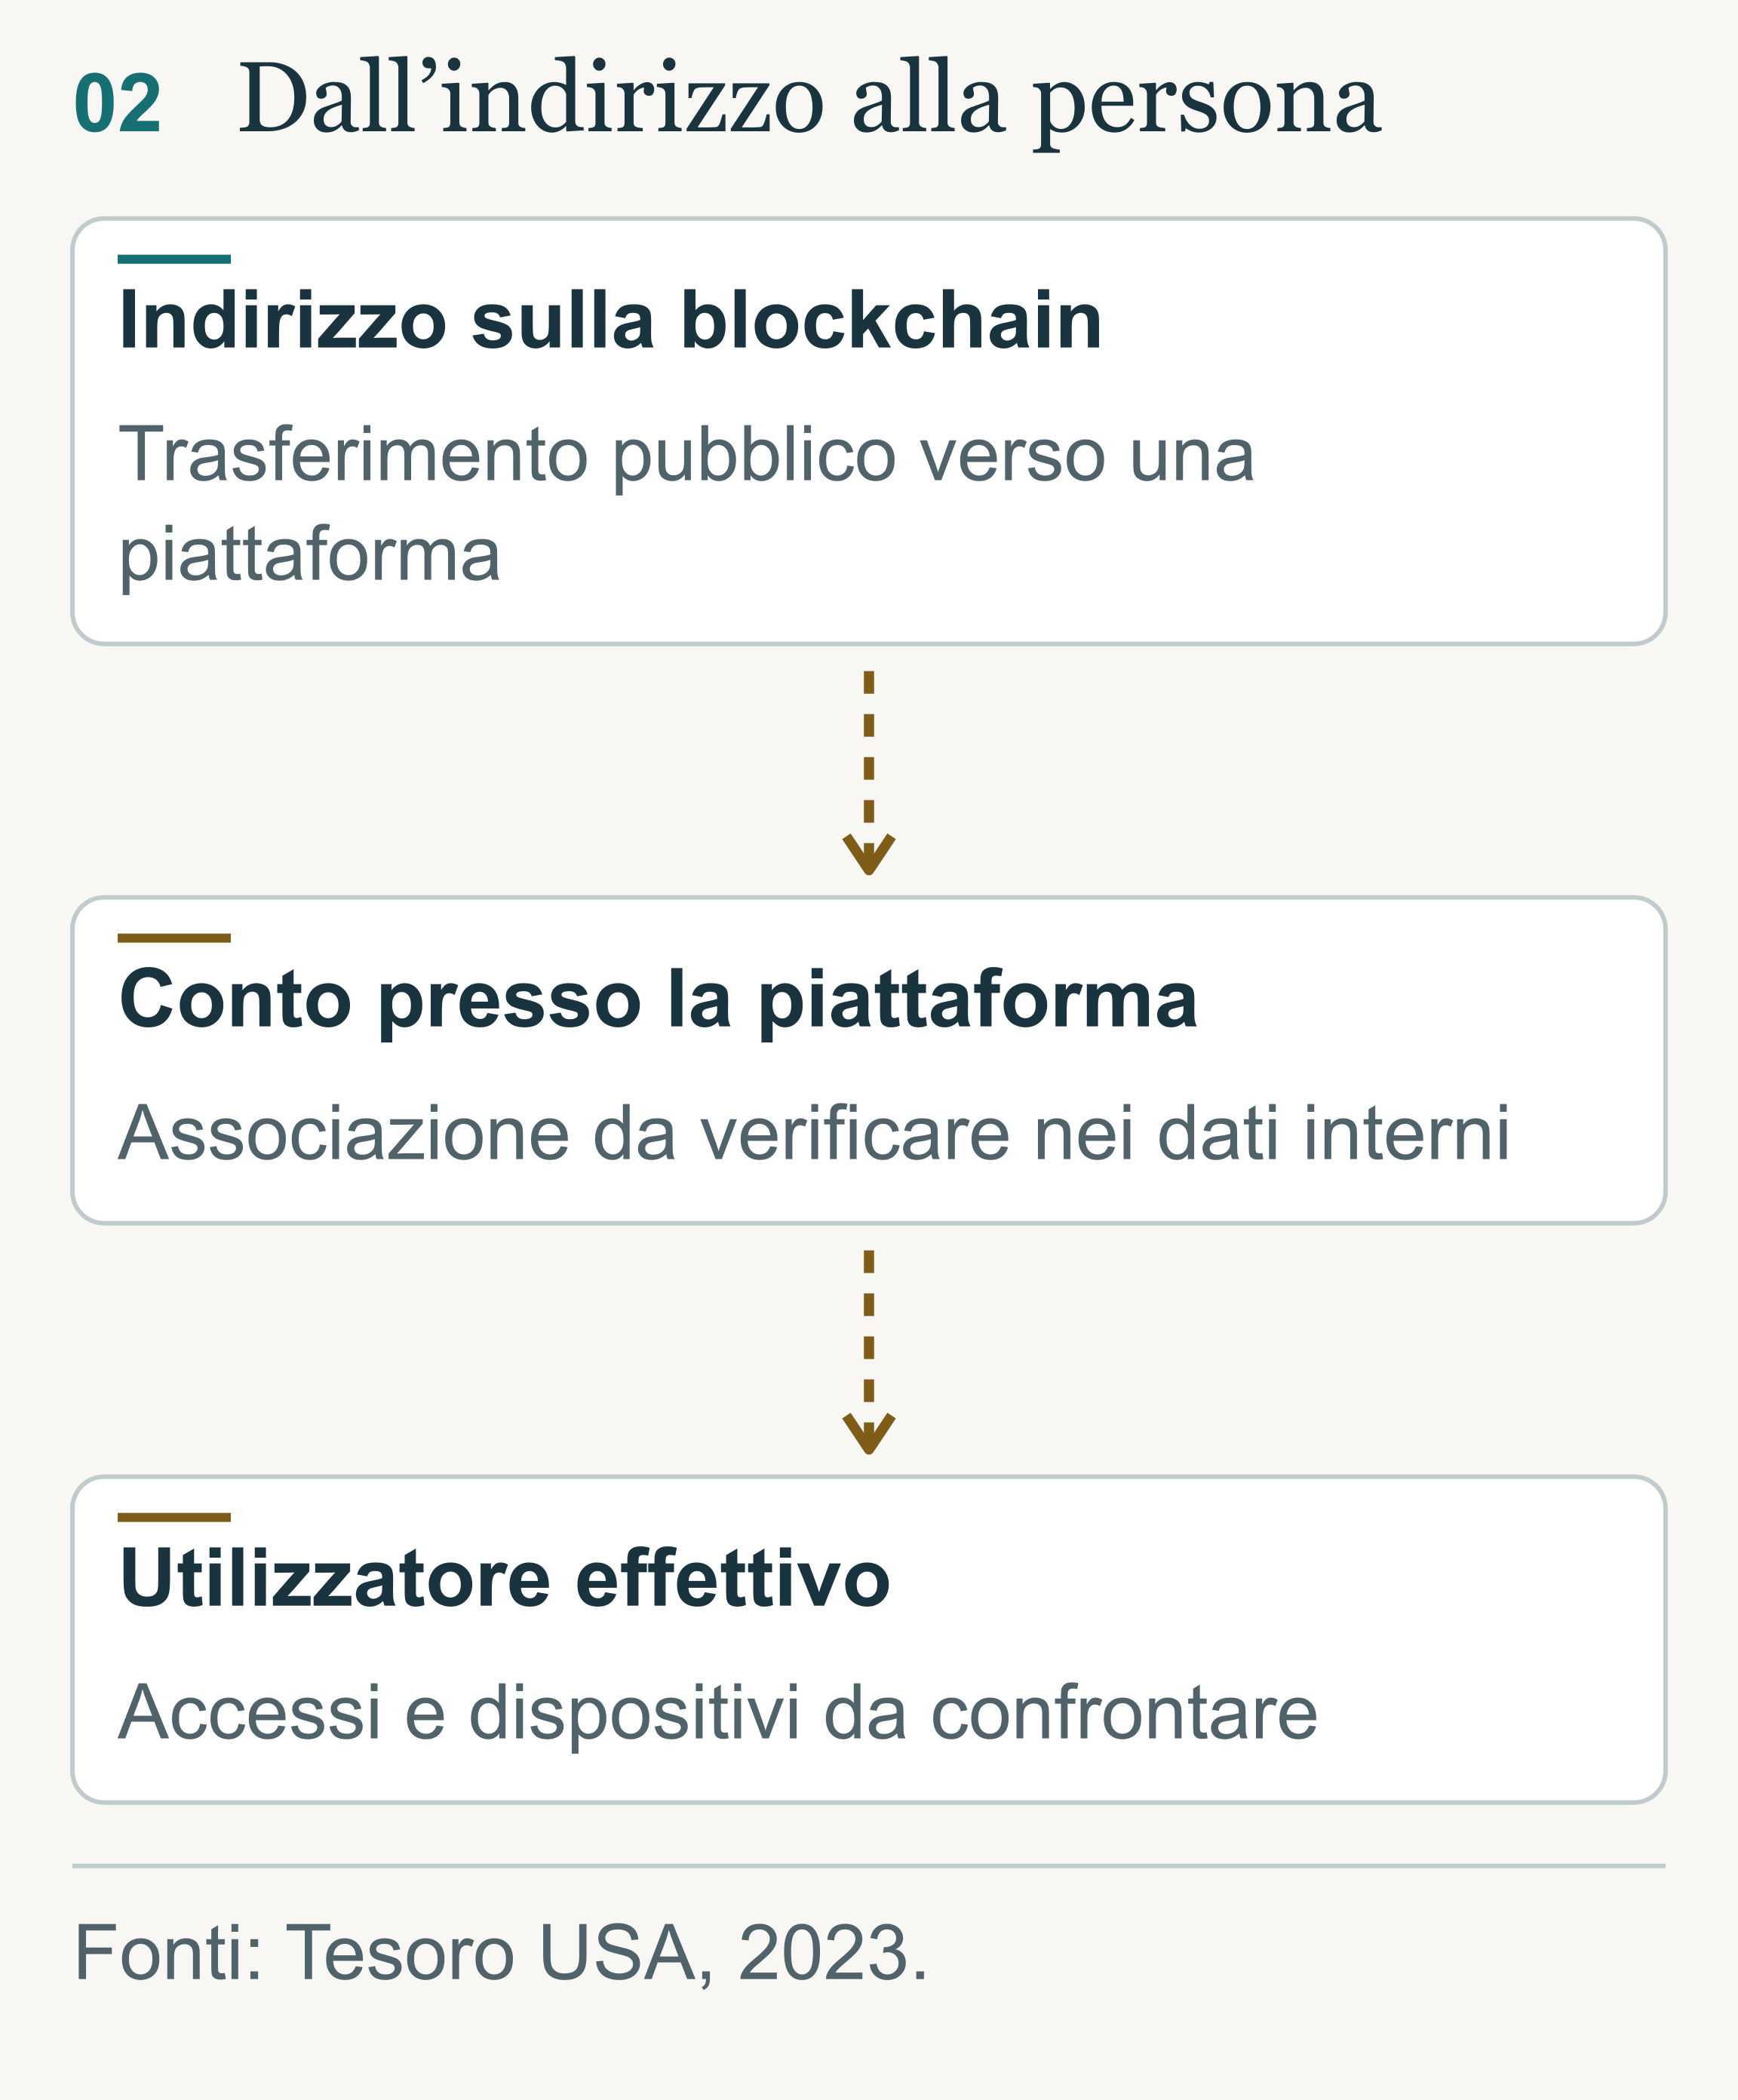
Si consideri, ad esempio, un indirizzo che riceva fondi rubati e li inoltri ad una piattaforma. L’investigatore può individuare il trasferimento in ingresso; per proseguire deve ottenere l’associazione con il conto interno e verificare chi lo abbia utilizzato. Se quel conto è stato aperto con documenti sottratti ad una vittima, l’identità dichiarata rischia di condurre nella direzione sbagliata. Seguire il denaro ed identificare il responsabile richiedono quindi riscontri differenti, da collegare lungo lo stesso percorso investigativo.
Chiavi firme e autorizzazioni
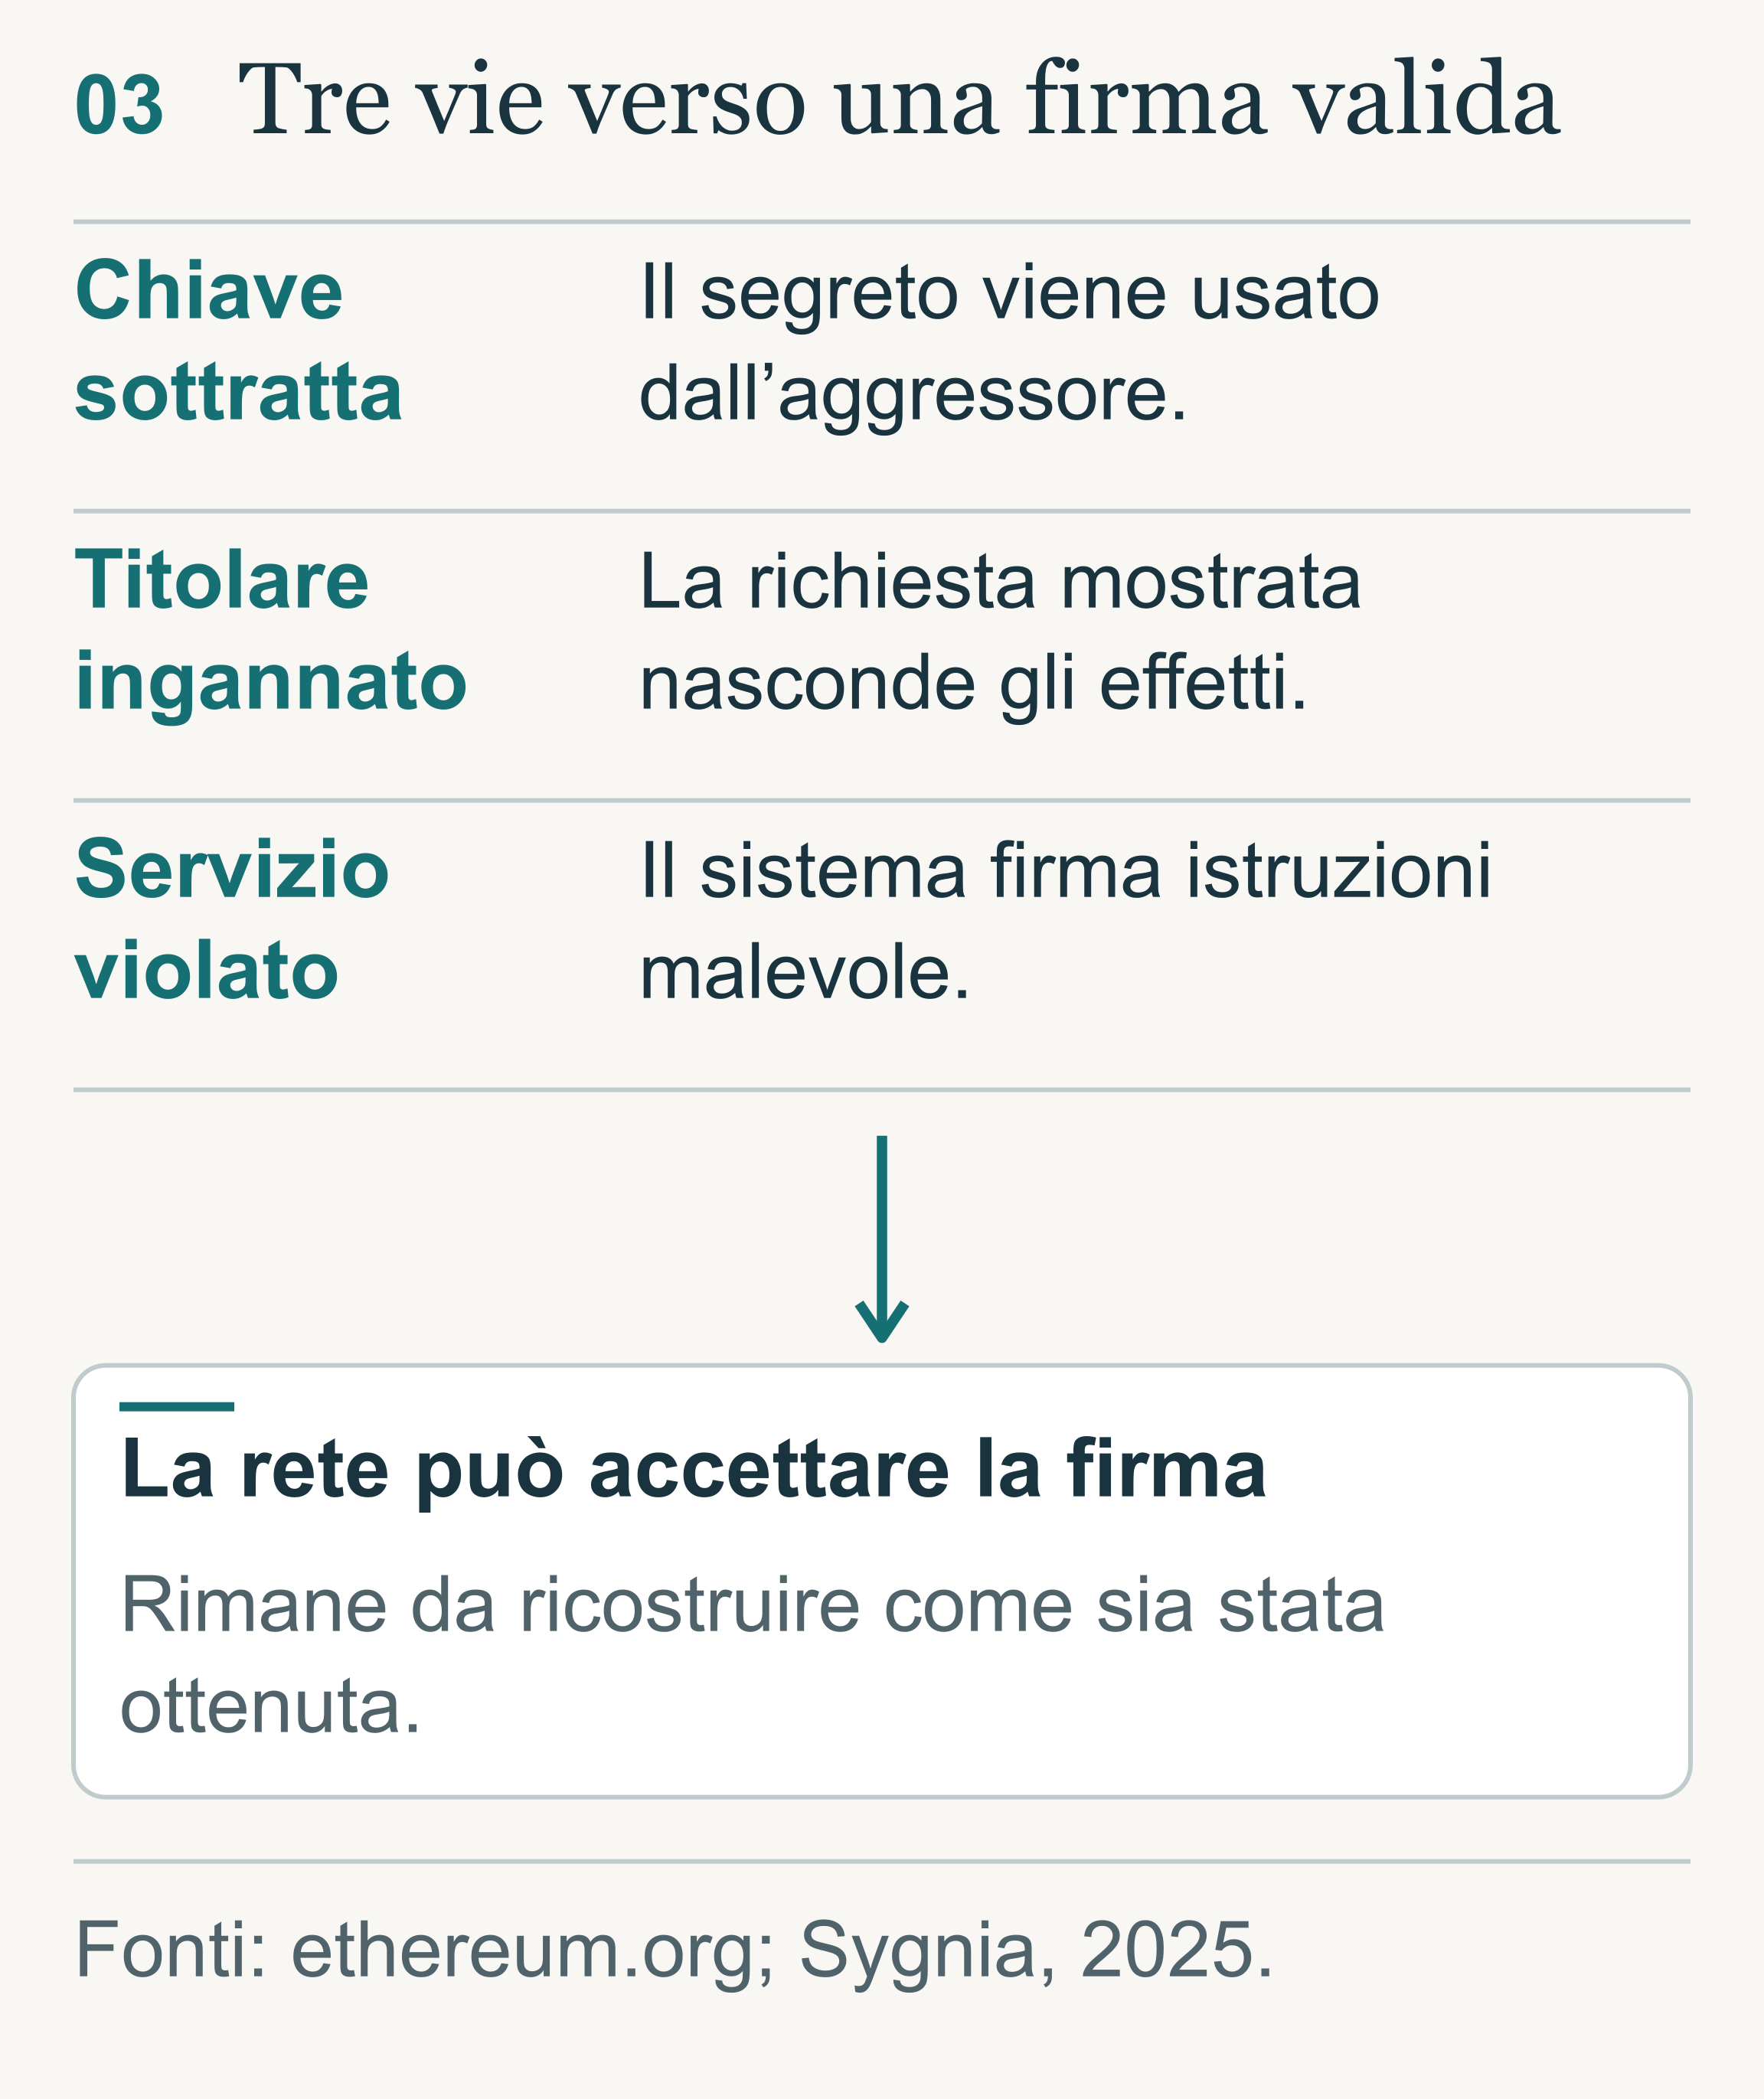
Per disporre un’operazione serve l’autorizzazione prevista dal sistema. Negli account controllati direttamente mediante una chiave privata[8], il segreto crittografico permette di produrre una firma digitale[9] che la rete può verificare. Il wallet[10] è il programma o dispositivo attraverso il quale si gestiscono queste operazioni. Il termine può trarre in inganno: le attività restano rappresentate nel registro e la perdita riguarda il controllo delle facoltà con le quali possono essere movimentate, anziché la sottrazione di un contenuto materialmente custodito nel dispositivo (ethereum.org, s.d.-a).
Quando si verifica un furto, la validità della firma va confrontata con il modo in cui essa sia stata ottenuta. L’aggressore può sottrarre la chiave, indurre il titolare ad approvare una richiesta ingannevole oppure impartire istruzioni ad un servizio di firma compromesso. In tutti questi casi, la rete può riconoscere l’autorizzazione ed eseguire il trasferimento, pur in assenza della volontà consapevole del titolare. La differenza emerge esaminando ciò che sia stato preparato, mostrato ed approvato prima dell’operazione; da questa ricostruzione dipendono anche le misure necessarie a correggere la vulnerabilità.
Gli smart contract[11] ampliano le possibilità operative, perché eseguono condizioni prestabilite e possono ricevere autorizzazioni, detenere attività o consentire aggiornamenti. Diventa pertanto rilevante la governance[12], cioè la distribuzione dei poteri sul servizio. Se una funzione può modificare il programma o sospenderne una parte, l’indagine deve individuare chi ne disponga e come possa esercitarla. Il FATF invita ad esaminare queste facoltà amministrative e l’influenza effettiva sulle strutture apparentemente decentralizzate, anziché arrestarsi alla descrizione tecnologica del progetto (Financial Action Task Force [FATF], 2026, pp. 20–22).
Scambi prestiti e passaggi fra reti
Per comprendere come vengano movimentati i proventi bastano alcune funzioni della DeFi. Un token[13] rappresenta valore o diritti secondo regole specifiche; una stablecoin[14] cerca di seguire un valore di riferimento, spesso il dollaro. Alcuni di questi strumenti prevedono un emittente che possa impedirne l’utilizzo a determinati indirizzi. Altre attività, come bitcoin[15] ed ether[16], sono prive di un analogo potere centrale di congelamento[17]. La scelta dell’attività nella quale conservare il bottino può dunque incidere sulle possibilità di intervento dopo il furto.
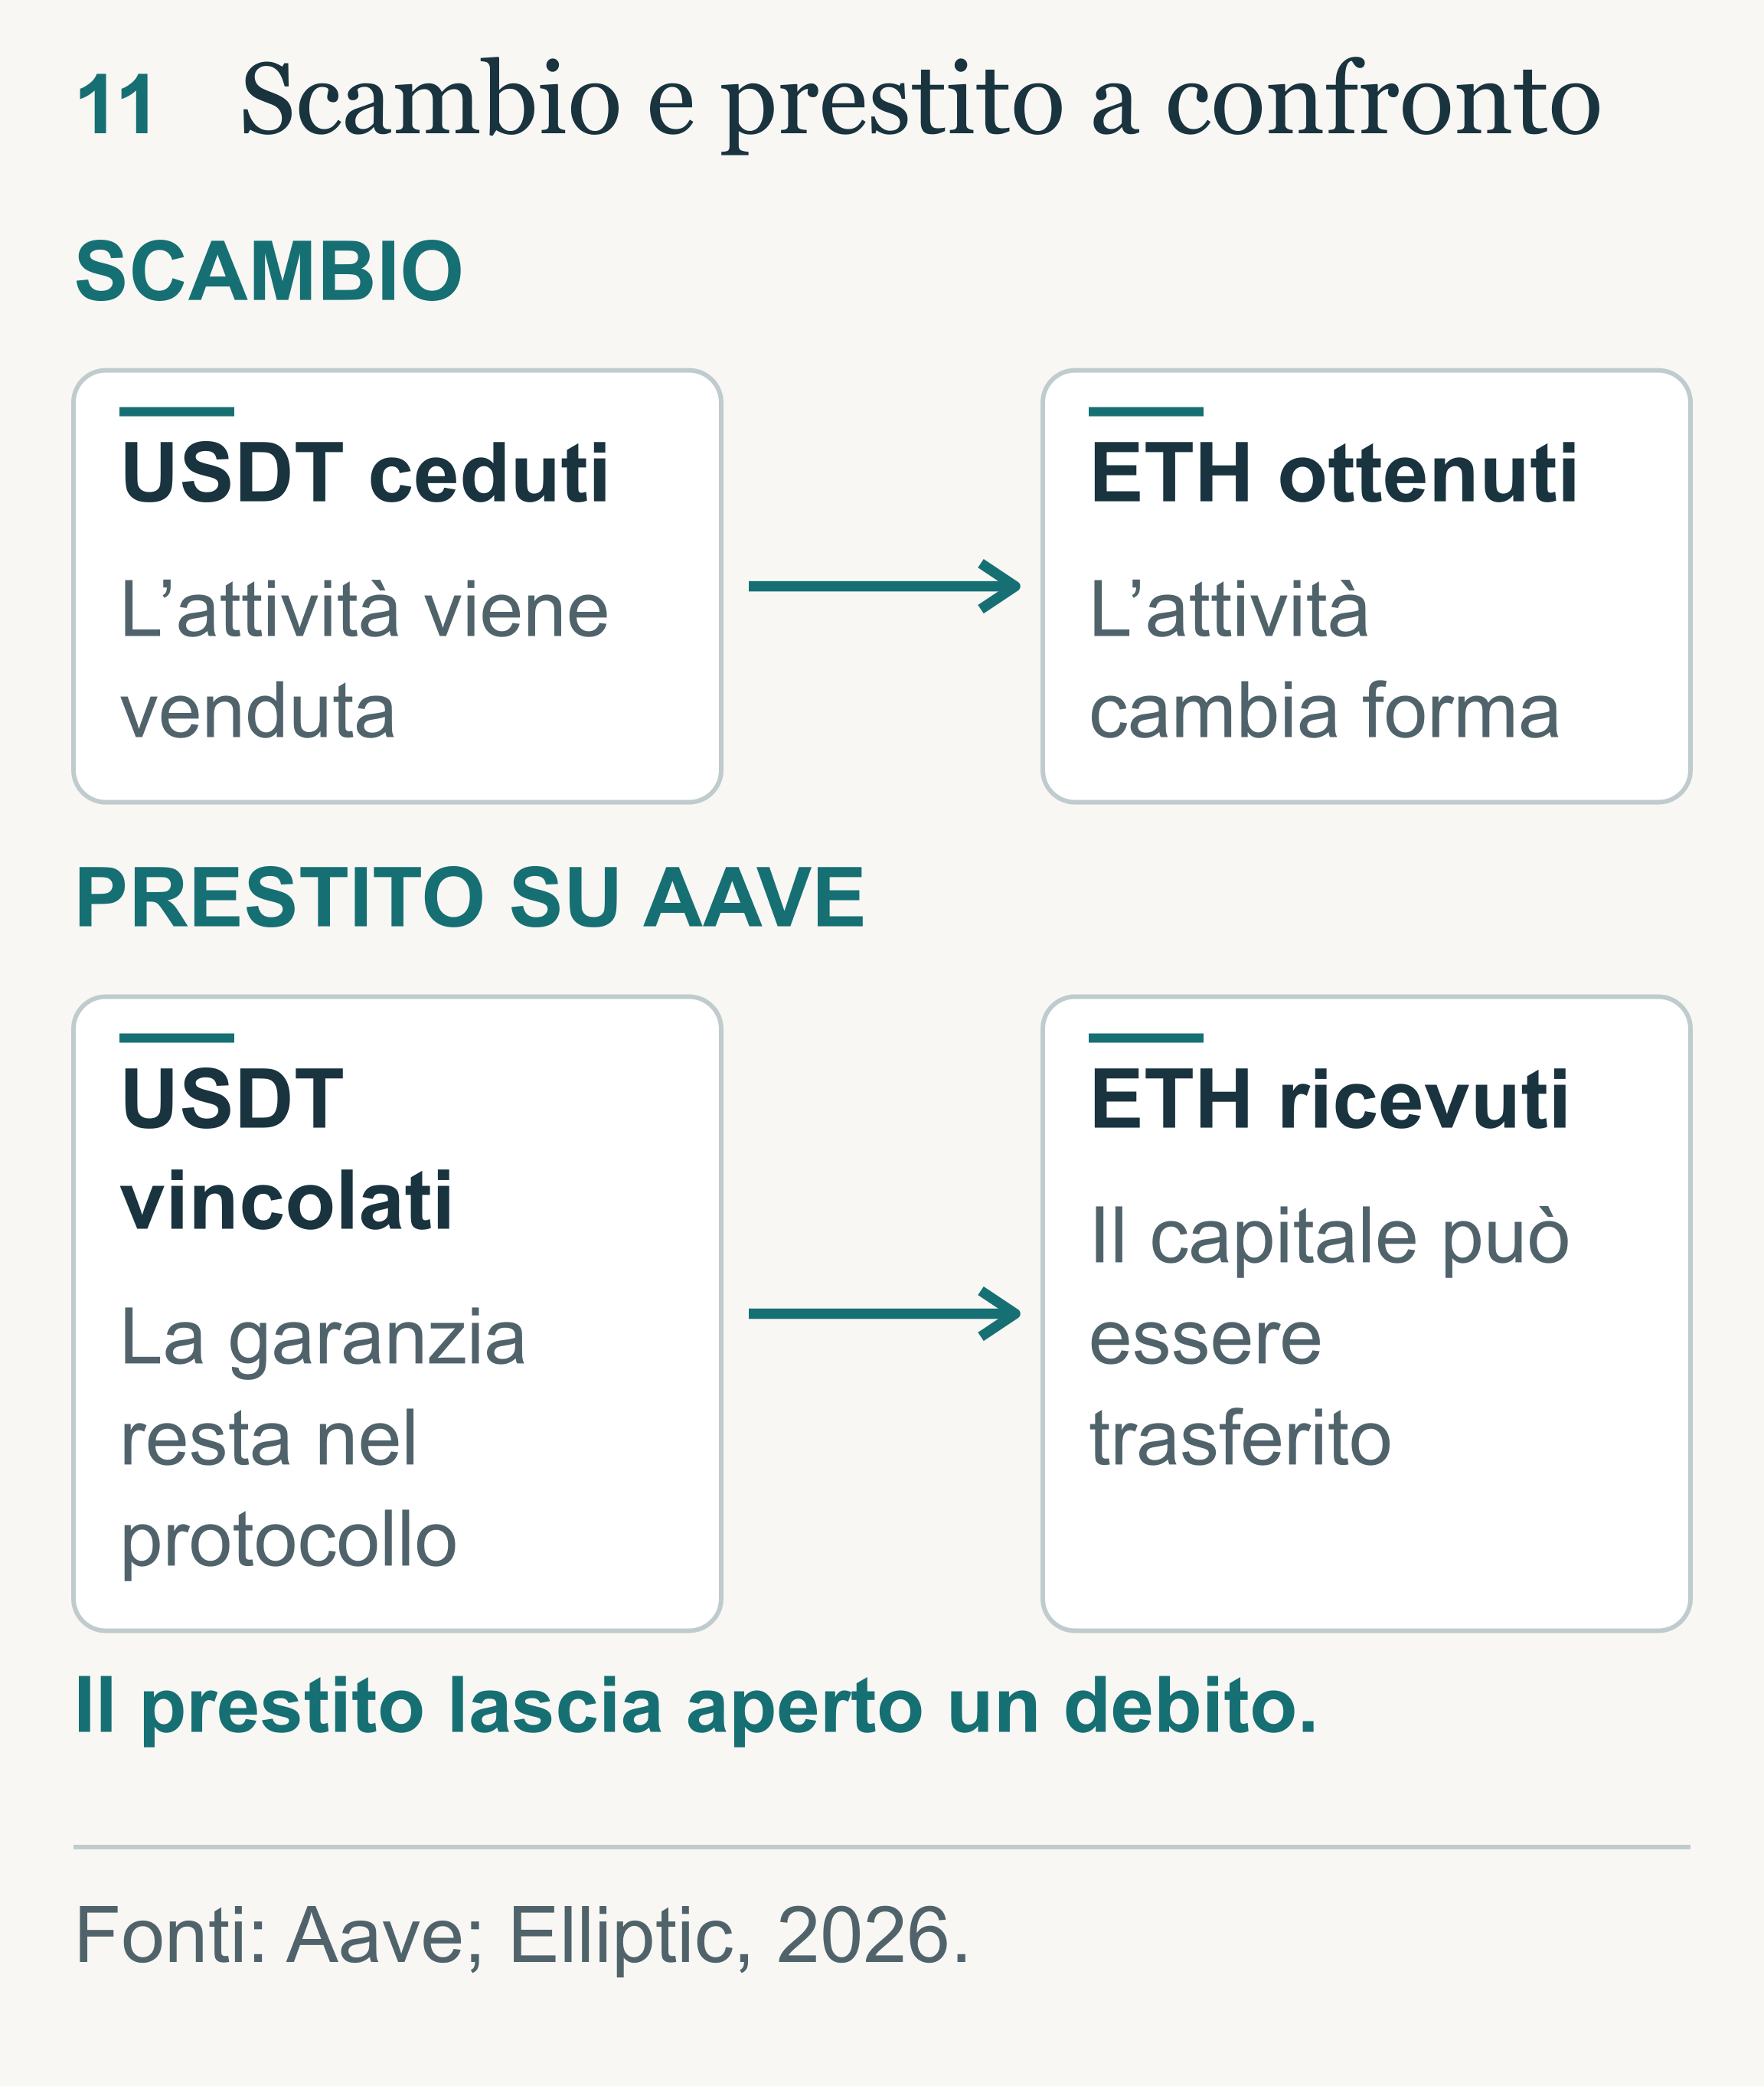
Gli scambi sui DEX[18], gli exchange decentralizzati, possono utilizzare riserve comuni, dette pool di liquidità[19], contro le quali vengono effettuate le conversioni. Questo modello permette di eseguire uno scambio senza dover trovare nello stesso momento un utente disposto ad effettuare l’operazione opposta (Uniswap Labs, s.d.). Nei protocolli di prestito, un’attività depositata come collaterale[20] consente invece di ottenere altre risorse entro i limiti stabiliti dal programma (Aave, s.d.). In tal caso la garanzia rimane vincolata ed il capitale ricevuto può essere trasferito altrove. Per seguire il valore sottratto, l’investigatore deve quindi comprendere se abbia osservato una vendita oppure l’apertura di un debito.
I bridge[21] collegano reti differenti mediante propri sistemi di verifica e trasferimento. Un’operazione sulla rete di partenza va associata a quella corrispondente sulla rete di destinazione, tenendo conto del funzionamento del servizio utilizzato (ethereum.org, s.d.-b). Un mixer[22] rende invece meno riconoscibile la relazione fra entrate ed uscite. I due strumenti svolgono funzioni diverse ed ammettono impieghi legittimi, ma la loro combinazione può frammentare il percorso dei fondi e costringere l’indagine a confrontare registri e servizi differenti.
La difficoltà aumenta ad ogni passaggio per il quale manchino dati sufficienti a proseguire il collegamento. Una conversione può essere pubblica, mentre l’associazione fra il destinatario ed un cliente rimane negli archivi di un’impresa estera; un passaggio fra reti può richiedere informazioni ulteriori sul servizio intermedio. La ricerca sui collegamenti fra blockchain mostra sia la possibilità di ricostruire diversi trasferimenti, sia la dipendenza del risultato dalle informazioni concretamente disponibili (Yousaf et al., 2019, pp. 837–842). L’indagine procede pertanto verificando ogni raccordo, senza presumere che la trasparenza di una rete si estenda automaticamente all’intero percorso.

Le vulnerabilità emerse negli attacchi precedenti
La formula «attacco alla blockchain» riunisce episodi nei quali il controllo è venuto meno in punti molto diversi. Il confronto fra i precedenti serve a riconoscere tali differenze prima di formulare un’ipotesi sulla responsabilità: una vulnerabilità del programma richiede verifiche sul codice, mentre l’abuso di credenziali impone di ricostruire accessi e privilegi. In altri casi, il passaggio decisivo si trova nel rapporto fra il gestore ed un fornitore, oppure nelle informazioni presentate a chi debba autorizzare un trasferimento.

Nomad e Ronin due modi diversi di compromettere un bridge
Nell’agosto 2022, il bridge Nomad subì un attacco reso possibile da un difetto di autenticazione dei messaggi. Secondo la ricostruzione del progetto, il programma accettava messaggi privi delle verifiche necessarie e consentiva così trasferimenti senza una corrispondente autorizzazione valida (Nomad, 2022). L’analisi di Coinbase documentò inoltre numerosi imitatori che riutilizzavano il meccanismo modificando i destinatari. La visibilità delle prime operazioni aveva quindi favorito la riproduzione del comportamento malevolo da parte di altri soggetti (Kacherginsky & Wilder, 2022).
Questa proliferazione complica l’attribuzione[23]. Nella ricostruzione di Nomad occorre separare chi abbia individuato il difetto da chi lo abbia sfruttato inizialmente e da chi abbia copiato un’operazione già visibile. La medesima vulnerabilità può essere impiegata da persone prive di rapporti fra loro: la somiglianza del comportamento tecnico acquista valore soltanto quando venga confrontata con accessi, destinazioni dei fondi ed altri elementi che permettano di verificare un’eventuale collaborazione.
Nel caso di Ronin, emerso nel marzo 2022, il problema riguardava invece il controllo dei validatori[24] del bridge. Il rapporto del gruppo di esperti dell’ONU descrive l’accesso a cinque delle nove chiavi dei validatori, sufficiente ad autorizzare i trasferimenti. Vennero sottratti 173.600 ETH e 25,5 milioni di USDC[25]; nell’aprile successivo l’FBI attribuì l’operazione a Lazarus Group e APT38[26], associati alla Corea del Nord (Federal Bureau of Investigation, 2022; United Nations Security Council, 2022, p. 76, par. 147).
Ronin mostra quanto conti l’indipendenza dei soggetti che controllano le firme. Una soglia distribuita formalmente fra più validatori perde efficacia se l’aggressore riesce ad acquisire i mezzi sufficienti ad oltrepassarla. Il confronto con Nomad orienta perciò l’accertamento: l’autenticazione dei messaggi e la versione del programma assumono rilievo nel primo caso, gli accessi alle chiavi e la separazione effettiva dei poteri nel secondo.

DMM Bitcoin e Bybit la fiducia sotto attacco
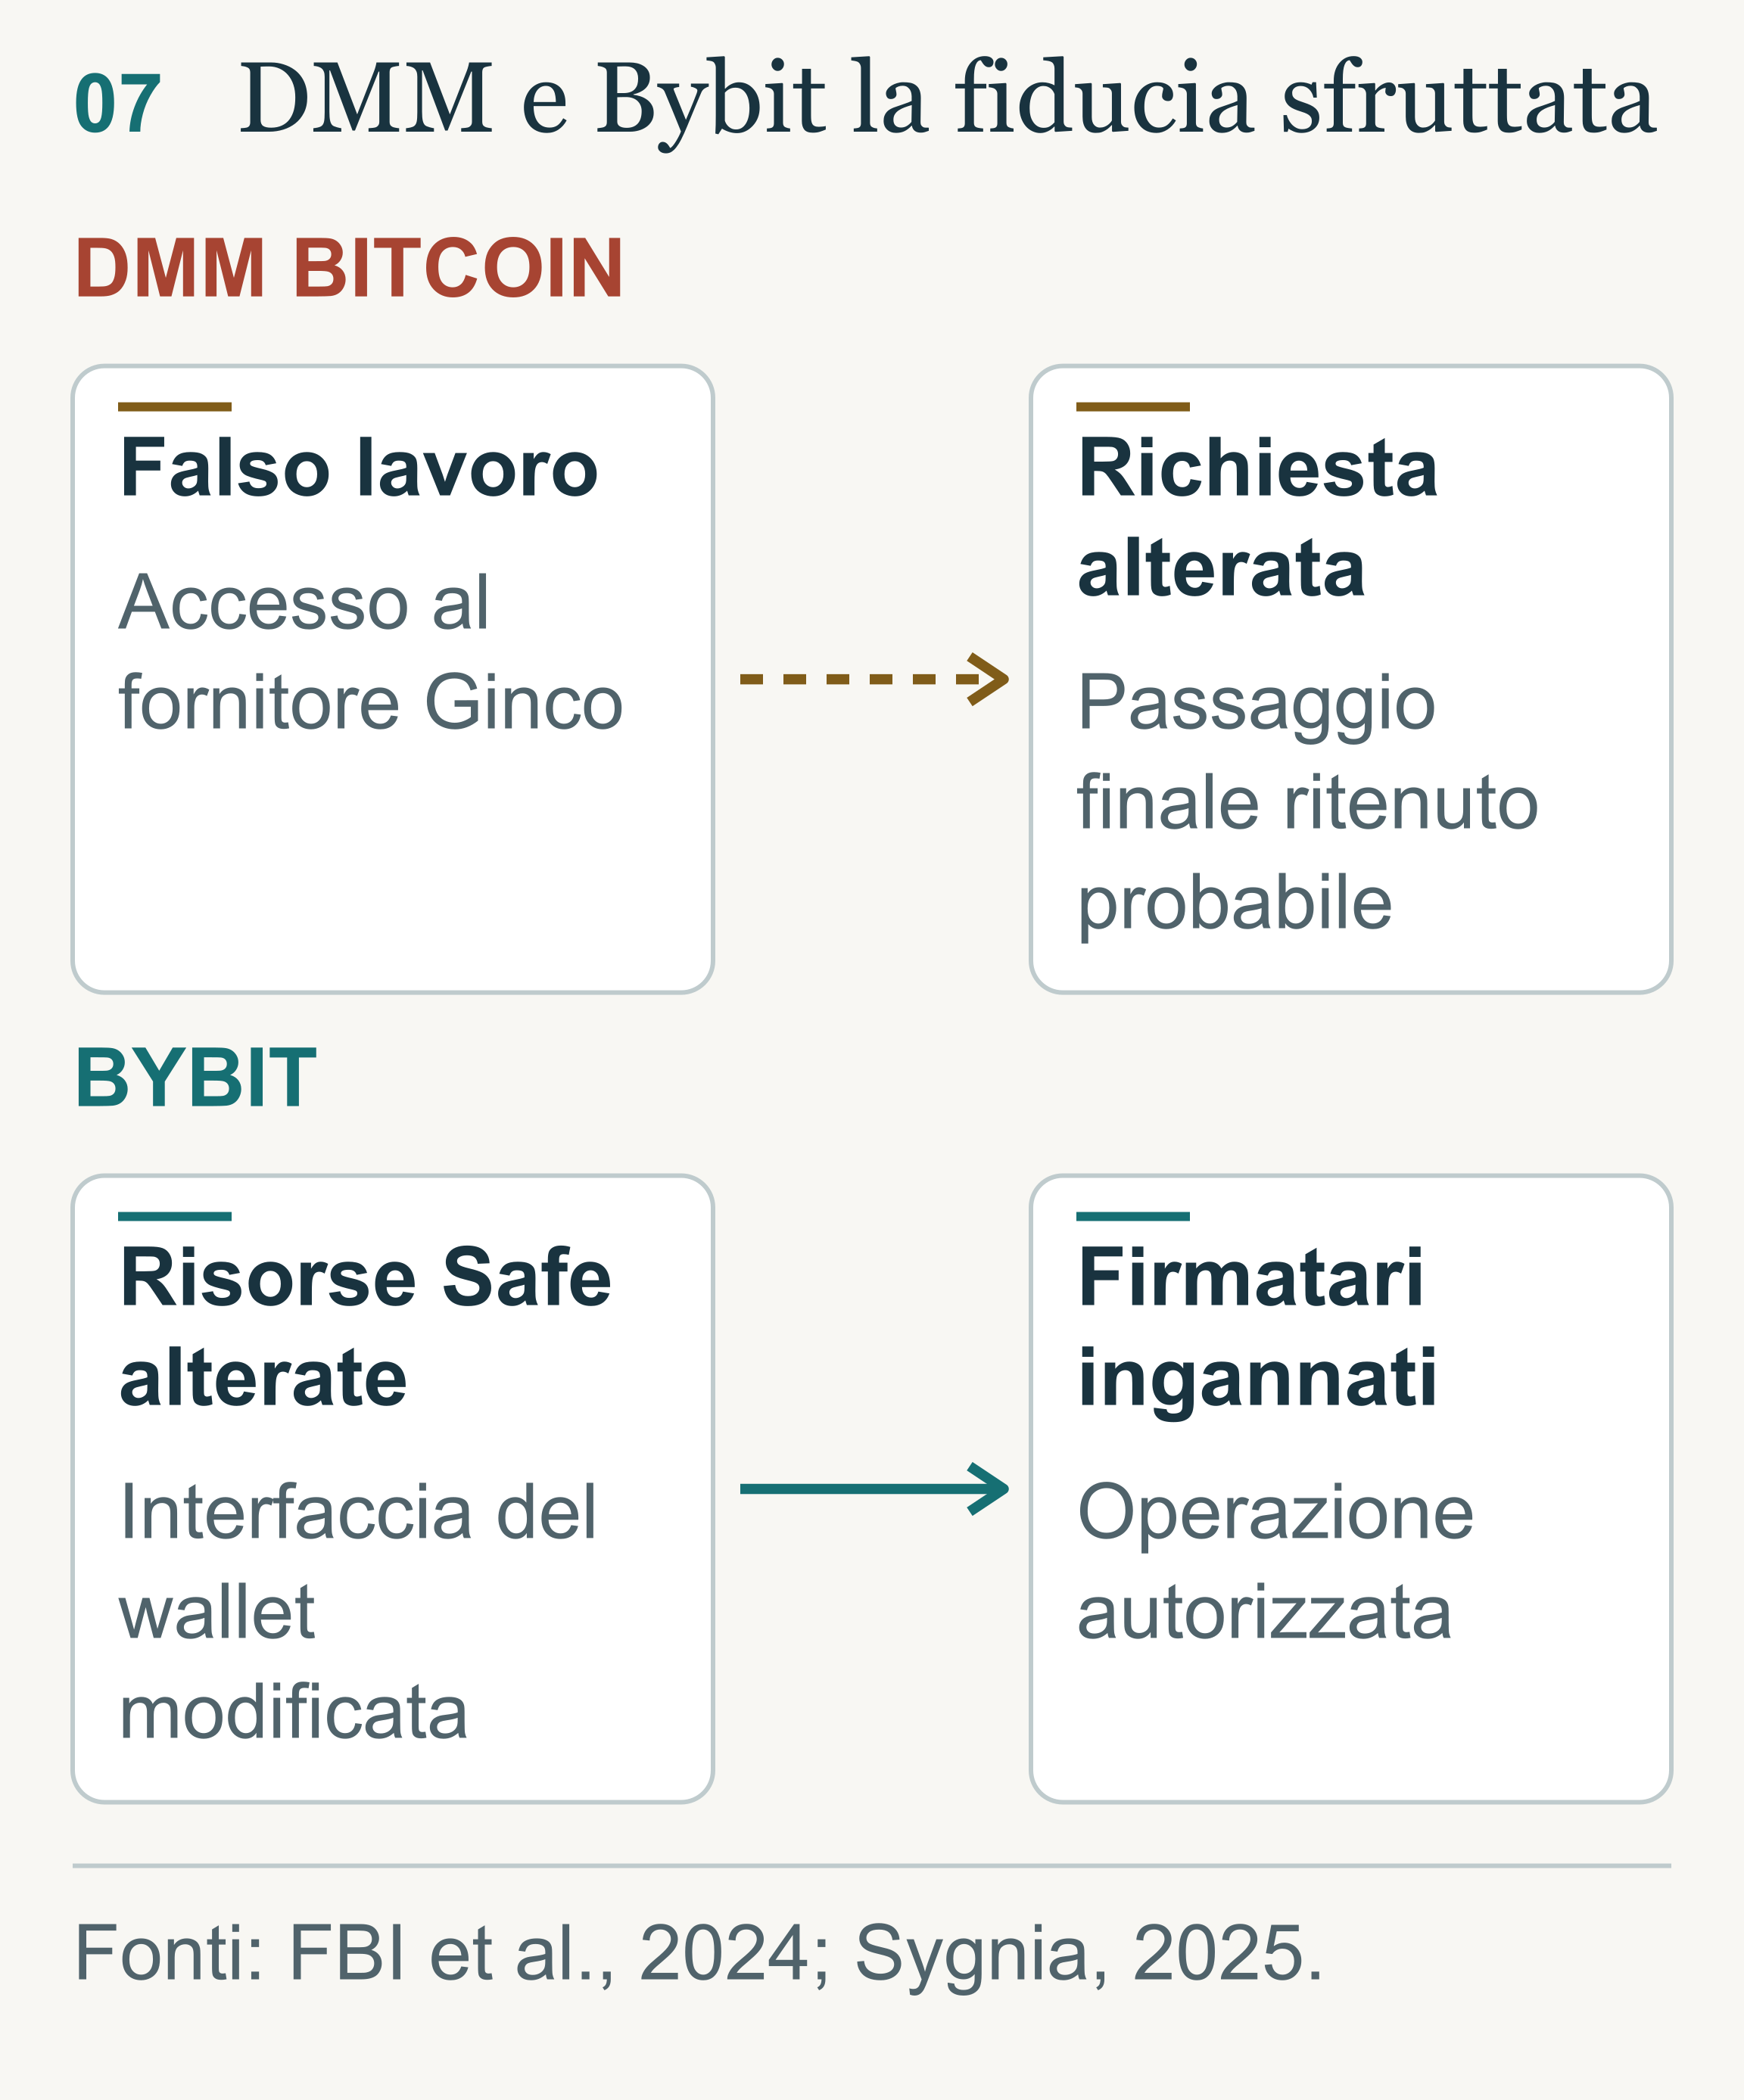
Nel maggio 2024, DMM Bitcoin subì un furto valutato in circa 308 milioni di dollari. FBI, centro investigativo informatico del Dipartimento della Difesa statunitense e polizia giapponese ricostruirono un’operazione iniziata con una falsa opportunità professionale proposta ad un dipendente di Ginco, fornitore di software per wallet. Le autorità ritengono probabile che, dopo la compromissione, gli aggressori abbiano manipolato una richiesta legittima di trasferimento. L’attacco fu attribuito a TraderTraitor[27], denominazione associata ad attività malevole nordcoreane (Federal Bureau of Investigation et al., 2024).
Il 21 febbraio 2025, Bybit perse attività per circa 1,5 miliardi di dollari in un furto attribuito dall’FBI alla Corea del Nord (Federal Bureau of Investigation, 2025). L’indagine tecnica di Sygnia ricostruì un percorso attraverso il computer di uno sviluppatore di Safe e la modifica delle risorse che distribuivano l’interfaccia del wallet. Il contenuto presentato ai firmatari poteva così essere alterato prima dell’approvazione: l’operazione autorizzata produceva effetti diversi da quelli che essi ritenevano di aver esaminato (Sygnia Team, 2025).
Questo passaggio aiuta a comprendere i limiti di protezioni altrimenti utili. La custodia a freddo, o cold wallet[28], limita l’esposizione delle chiavi alla rete, mentre il multisig[29] richiede più firme. Se però tutti i firmatari valutano la richiesta attraverso la medesima interfaccia alterata, le approvazioni possono riprodurre lo stesso errore. L’indipendenza dei controlli dipende quindi anche dalla provenienza delle informazioni: un secondo firmatario offre una tutela maggiore quando possa verificare autonomamente ciò che stia per autorizzare.
In questi episodi, il rapporto professionale offre all’aggressore il tempo e la credibilità necessari ad avvicinare persone che dispongano di accessi utili. Gli avvisi dell’FBI descrivono campagne di social engineering[30] precedute da ricerche accurate e contatti prolungati (Federal Bureau of Investigation, 2024). Il gesto conclusivo della vittima, come aprire un file o svolgere una prova di lavoro, va quindi collocato nel percorso costruito dall’attaccante. L’analisi deve spiegare anche quali facoltà siano divenute disponibili attraverso quella postazione e quali collegamenti abbiano permesso di raggiungere sistemi più sensibili.
Binance il furto del 29 ottobre 2026
L’attacco a Binance porta il problema ad una scala finora inedita nel settore. La società colloca l’inizio della compromissione degli hot wallet[31], utilizzati per le operazioni online, attorno alle 20:05 UTC[32] del 29 ottobre e stima in circa 6,3 miliardi di dollari il valore delle attività sottratte. Ha annunciato la sospensione temporanea dei prelievi e l’impegno ad assorbire le perdite con risorse proprie (Binance, 2026b). La risposta ha dovuto coordinare il contenimento del furto con la verifica dei sistemi da riattivare.
Le prime comunicazioni si sono concentrate su un computer compromesso; successivamente, la stessa Binance ha riferito ulteriori punti d’intrusione. Nel comunicato iniziale, il riferimento al portatile di un ingegnere DevOps[33] era presentato come un’ipotesi investigativa (Binance, 2026a). Il dato descriveva un possibile accesso iniziale, lasciando da spiegare il percorso successivo verso le autorizzazioni ai trasferimenti. La distinzione assume particolare rilievo perché l’operazione ha interessato più reti, con meccanismi e chiavi differenti.
Gli aggiornamenti del gestore descrivono ciò che la società dichiara di aver accertato, mentre le analisi specialistiche ricostruiscono soprattutto le operazioni visibili sui registri. Le due prospettive vanno confrontate per chiarire il percorso della compromissione.

Una sequenza che supera il singolo computer
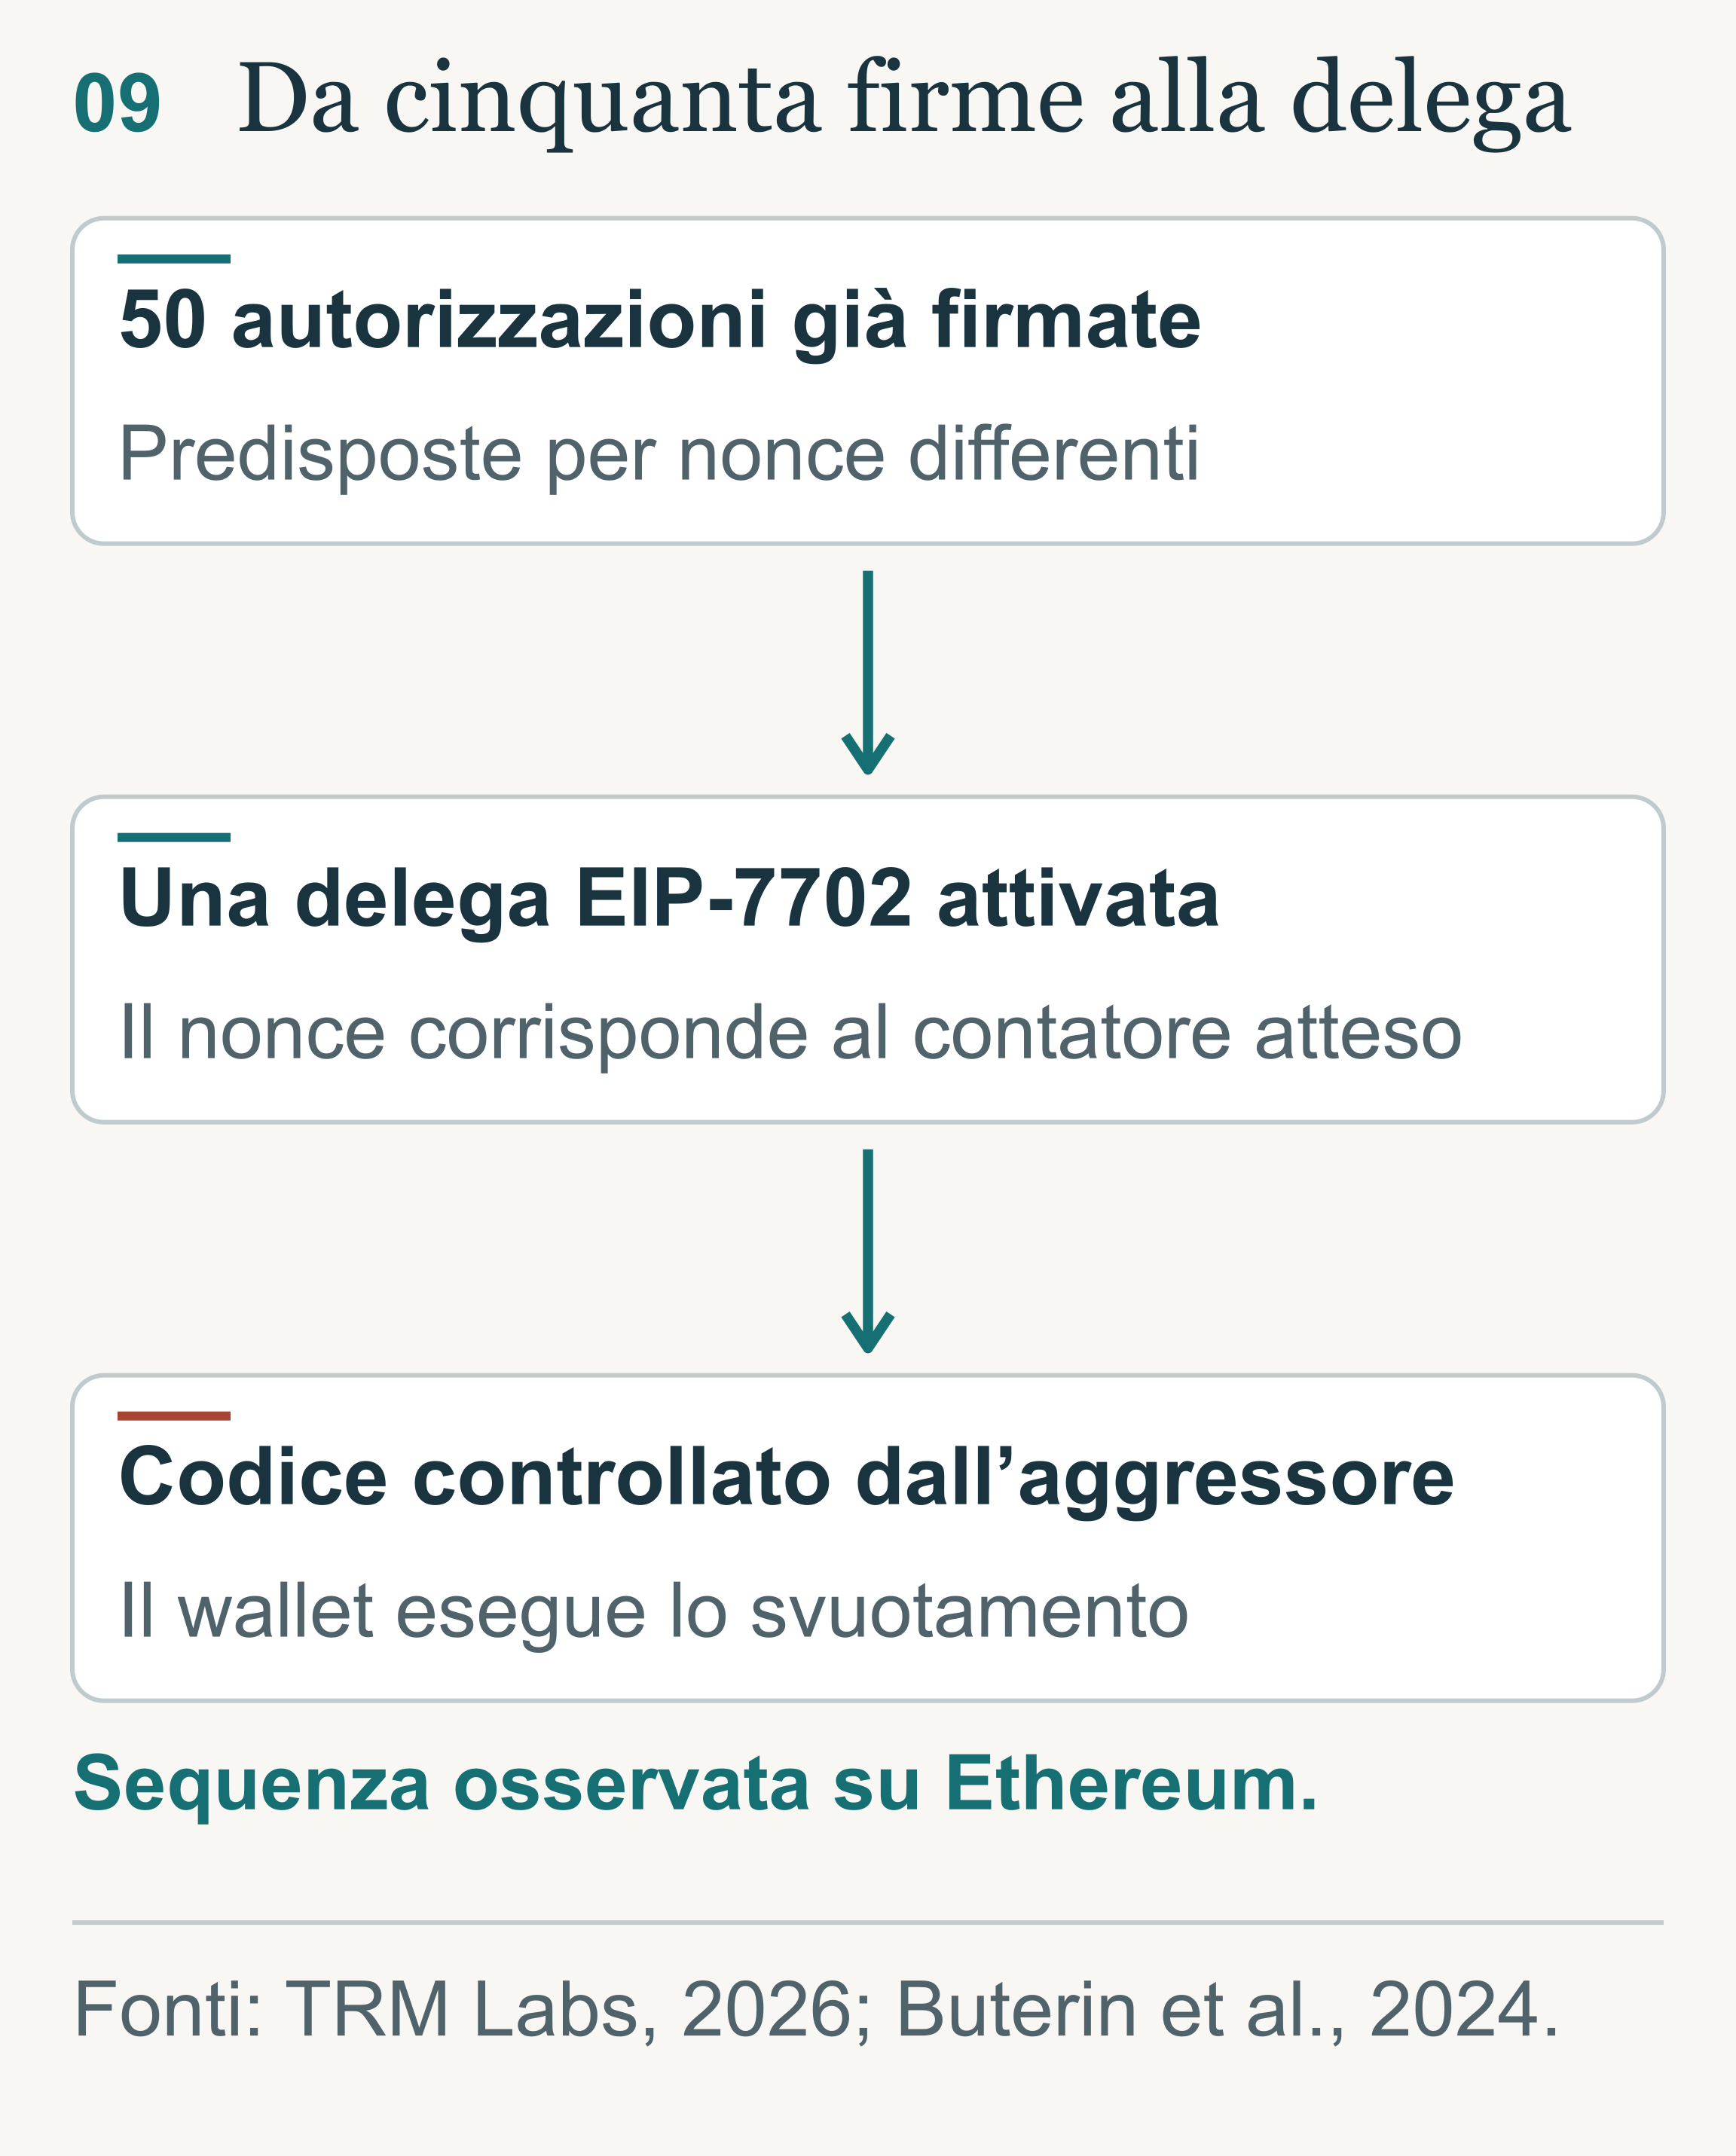
TRM Labs ha ricostruito trasferimenti per circa 6,36 miliardi di dollari su dieci blockchain, concentrati in larga parte in una ventina di minuti. Su Ethereum, l’analisi descrive una transazione contenente cinquanta autorizzazioni già firmate, predisposte per differenti valori del contatore dell’account, il nonce[34]. Una di esse ha consentito di delegare il comportamento del wallet ad un programma controllato dall’aggressore, che ha poi disposto lo svuotamento. Sulle altre reti sono stati osservati trasferimenti ordinari provvisti di firme valide. TRM interpreta la convergenza come possibile acquisizione della capacità di far firmare ai sistemi di Binance operazioni scelte dall’aggressore (TRM Team, 2026).
La funzionalità utilizzata su Ethereum è EIP-7702[35], una specifica che consente ad un account di delegare il proprio comportamento ad un programma. A differenza dell’approvazione di un singolo pagamento, la delega può restare attiva fino alla sostituzione o alla revoca e produrre effetti anche in un momento successivo. La funzione ammette impieghi legittimi; il rischio dipende dal programma al quale vengano affidate quelle facoltà (Buterin et al., 2024, sez. Specification e Rationale).
Per chiarire la conseguenza investigativa, si può confrontare una richiesta di trasferimento con una richiesta di delega. Nel primo caso l’esame riguarda l’operazione che verrà eseguita; nel secondo deve comprendere anche ciò che il programma autorizzato potrà fare in seguito. Concentrarsi soltanto sull’uscita finale dei fondi lascerebbe fuori dall’analisi l’atto con il quale sia stato conferito il potere di disporla. Vanno perciò ricostruiti il contenuto della richiesta originaria, la sua preparazione ed i controlli applicati prima della firma.
Il numero delle autorizzazioni predisposte si comprende considerando il ruolo del contatore. La rete accetta l’autorizzazione quando il valore indicato corrisponde a quello previsto per l’account; in un wallet molto utilizzato, tale valore cambia con le operazioni. Predisporre firme per valori differenti aumenta la possibilità che una risulti utilizzabile al momento scelto. Il requisito è descritto nella specifica EIP-7702, mentre la ricostruzione del modo in cui siano state ottenute le firme richiede informazioni ulteriori (Buterin et al., 2024, sez. Specification).
Binance ha dichiarato, il 30 ottobre, di non aver trovato prove della fuoriuscita delle chiavi private e di aver rilevato ulteriori compromissioni (Binance, 2026b). Una simile condizione rimane compatibile, in linea di principio, con l’uso abusivo di un servizio autorizzato a richiedere firme. Il segreto può restare nel sistema previsto, mentre l’aggressore ottiene che quel sistema lavori su istruzioni malevole. Per verificare questa possibilità nel caso concreto servono le registrazioni delle richieste e dei privilegi utilizzati, da confrontare con le autorizzazioni effettivamente prodotte.
La presenza di trasferimenti su reti differenti suggerisce inoltre di esaminare le componenti condivise dai sistemi di firma. Un servizio comune compromesso ed accessi distinti coordinati nel tempo sarebbero spiegazioni alternative, che richiederebbero interventi di bonifica differenti. La concentrazione temporale degli eventi orienta la ricerca, ma il percorso interno va ricostruito per ciascun ambiente interessato, evitando di estendere automaticamente ad ogni rete ciò che sia stato osservato su Ethereum.
Gli stealer log ed il problema dell’accesso iniziale
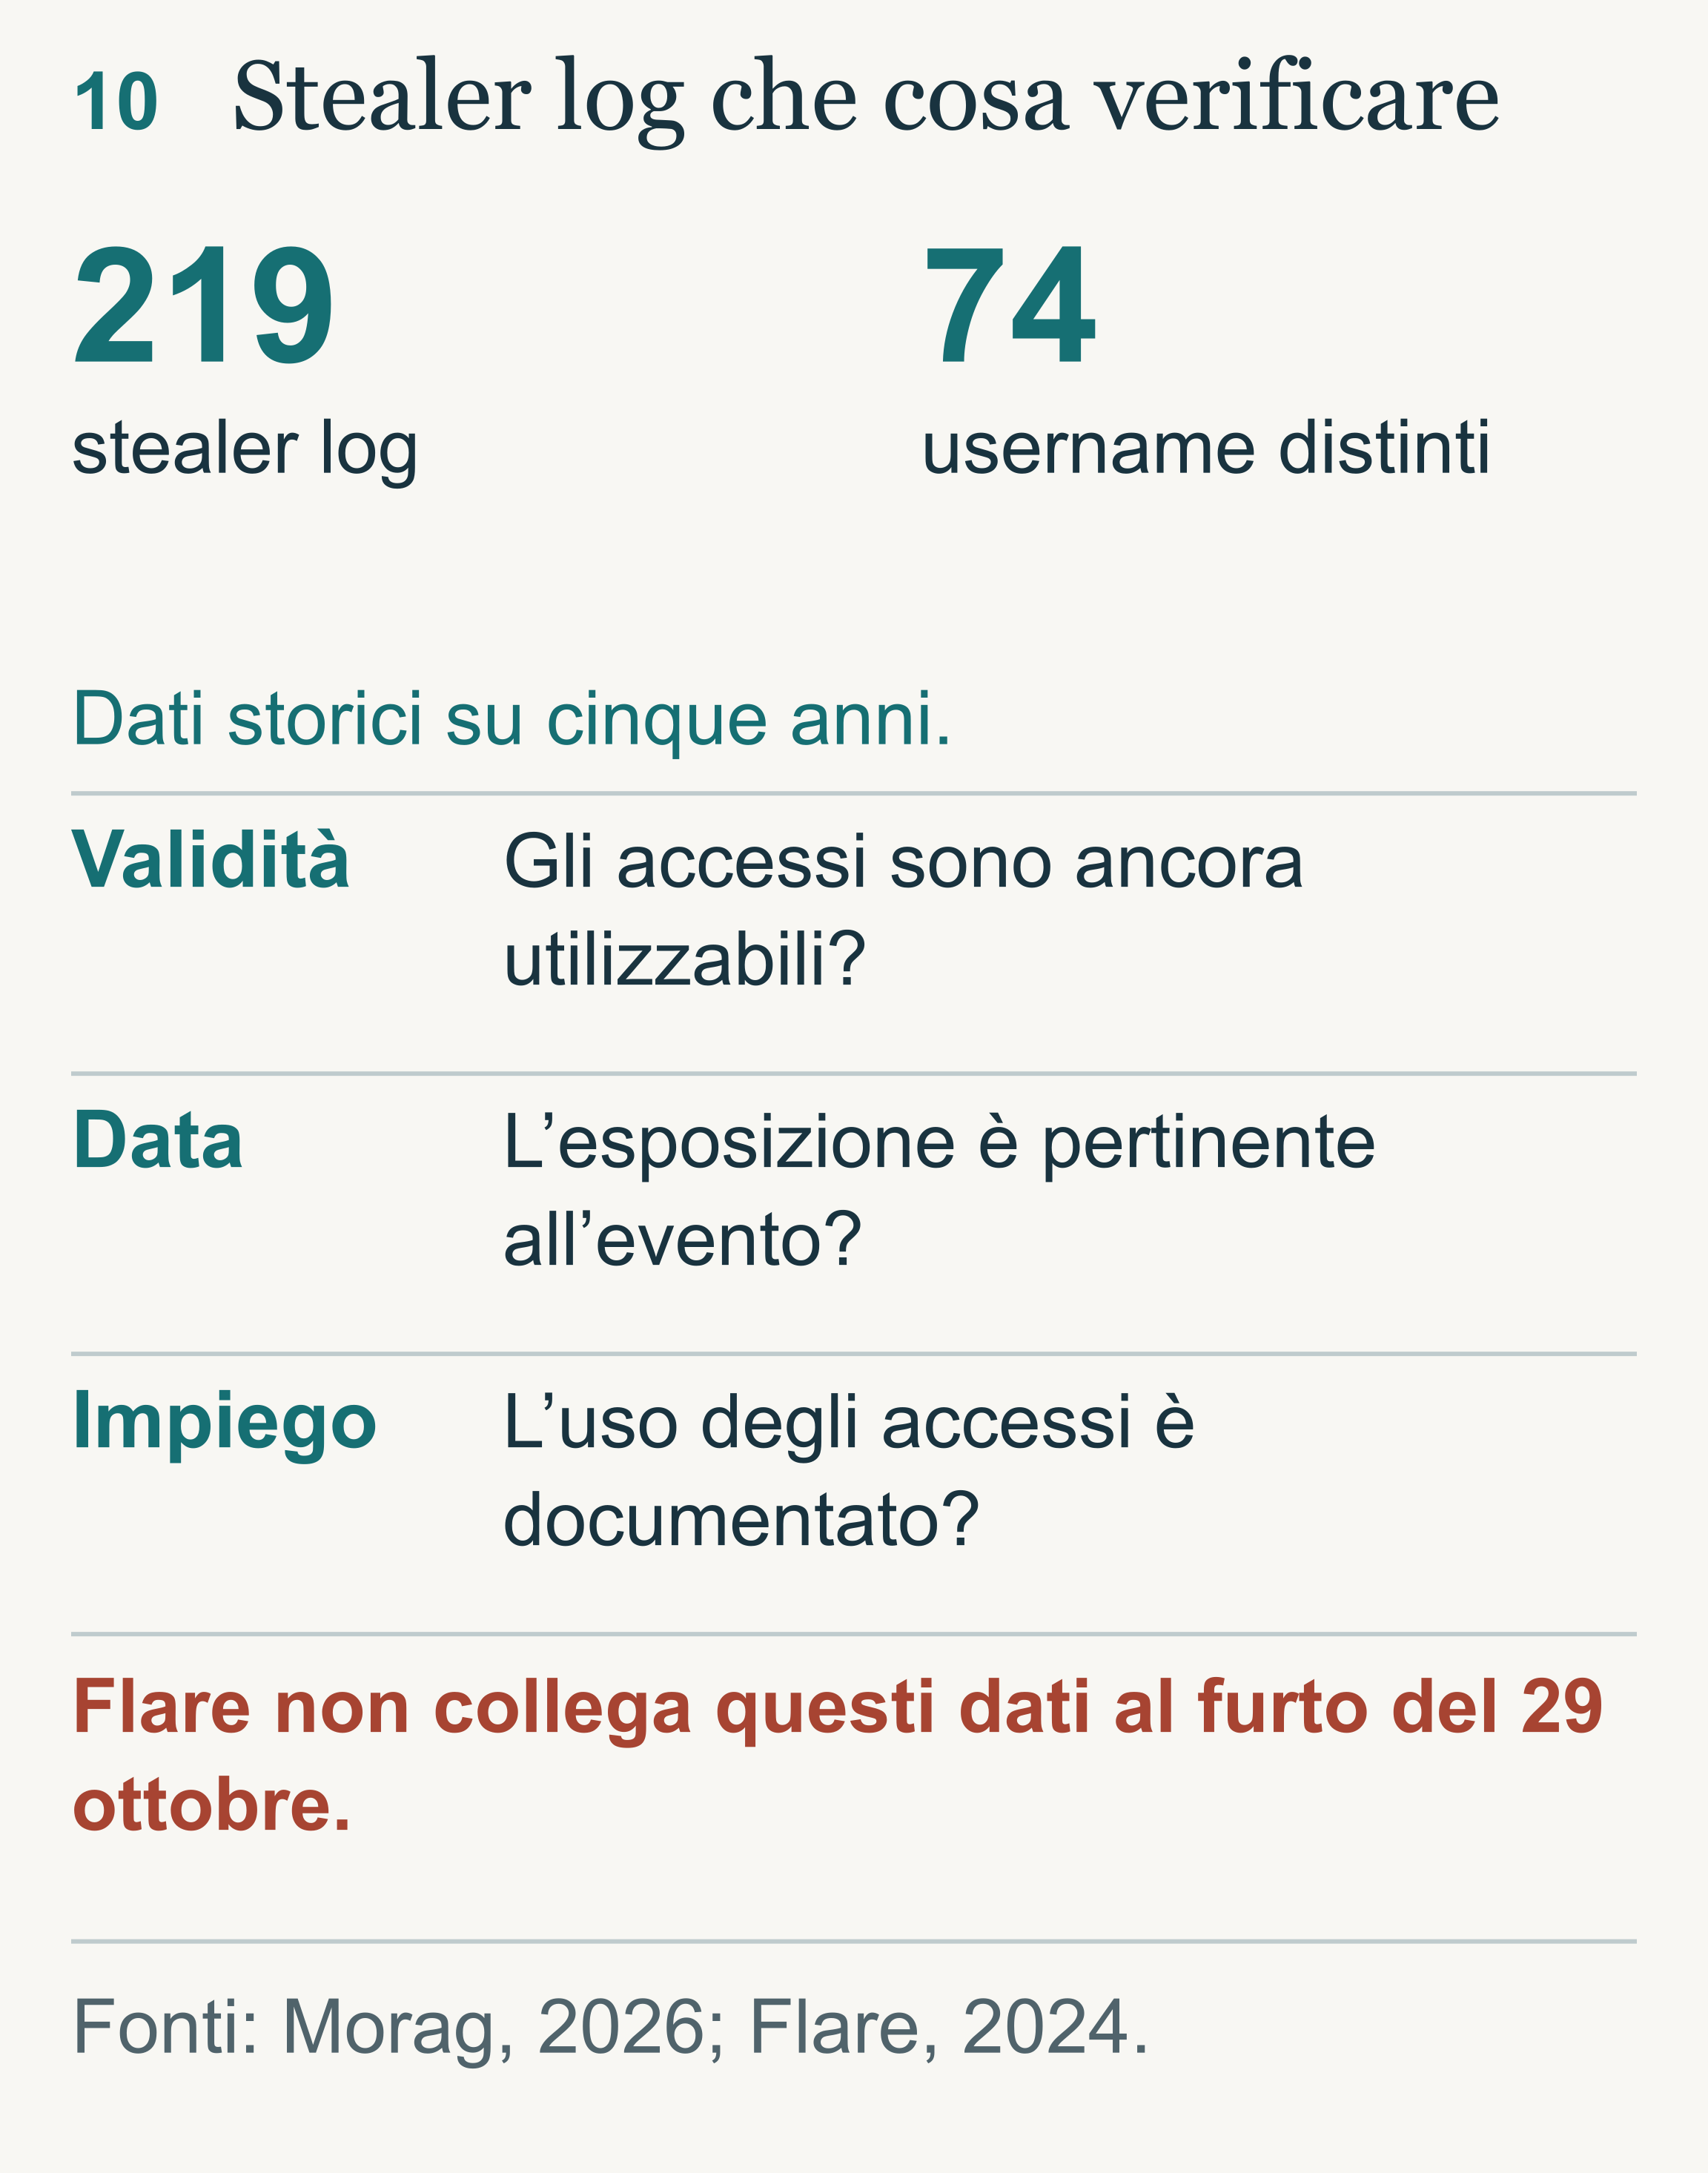
La ricerca pubblicata da Flare riguarda un insieme distinto di informazioni. L’azienda ha esaminato 219 stealer log contenenti 74 username distinti con dominio @binance.com, distribuiti su cinque anni. Alcuni identificativi comparivano accanto a servizi di autenticazione, sviluppo e monitoraggio. Flare precisa che i dati storici non sono stati collegati all’incidente del 29 ottobre e che la loro presenza non attesta la validità delle credenziali o il controllo dei sistemi indicati (Morag, 2026). Il materiale offre quindi possibili piste sull’esposizione degli accessi aziendali, da verificare separatamente.
Un infostealer[36] è un programma malevolo che sottrae informazioni dal dispositivo. Il relativo stealer log[37] può contenere password, cookie di sessione[38] ed altri dati di accesso. Il cookie consente ad un servizio di riconoscere una sessione già autenticata: quando possa essere riutilizzato, l’aggressore può tentare di entrare senza ripetere tutti i passaggi richiesti all’utente al primo accesso. Una singola postazione può pertanto esporre più servizi, anche quando non custodisca direttamente le attività finanziarie. L’estensione effettiva del rischio dipende dai dati sottratti e dai controlli applicati da ciascun servizio (Flare, 2024).
La verifica dovrebbe partire dalla natura degli identificativi. Un indirizzo aziendale può appartenere ad un ex dipendente, ad un collaboratore, ad un account condiviso o ad un’identità artefatta; più record possono inoltre ripetere lo stesso elemento (Morag, 2026). Per collegarlo all’incidente servirebbe stabilire a quale dispositivo si riferisse, quando fosse stato infettato e se gli accessi esposti fossero ancora utilizzabili. Il confronto con le registrazioni interne potrebbe poi confermare o smentire un impiego pertinente al furto.
La corsa fra conversioni e congelamenti
Dopo la sottrazione, l’aggressore deve conservare la possibilità di utilizzare il bottino mentre emittenti ed intermediari tentano di bloccarlo. Da qui l’interesse a convertire token congelabili in attività prive di un analogo potere centrale. Elliptic descrive sia vendite di stablecoin sia il deposito di USDT[39] a garanzia di un prestito in ETH su Aave. Nel secondo caso il valore viene reso utilizzabile attraverso un debito: la garanzia resta nel protocollo, mentre gli ETH ricevuti possono essere trasferiti altrove (Robinson, 2026). L’accertamento deve seguire entrambe le posizioni per comprendere dove si trovi il valore e chi ne mantenga la disponibilità.
La risposta cambia secondo il punto sul quale sia possibile intervenire. Un emittente può bloccare determinati token; la sospensione di un mercato di prestito può invece impedire nuove operazioni. Nel caso di una garanzia già depositata e di un prestito già erogato, il secondo intervento lascia da verificare il destino del capitale uscito dal protocollo. Per misurare il risultato del contenimento vanno dunque esaminati insieme la garanzia, il debito aperto e le risorse trasferite, senza attribuire alla sospensione del servizio effetti patrimoniali che debbano ancora essere accertati.
Anche le cifre pubblicate risentono del momento e del metodo di rilevazione. TRM indicava circa 2,7 miliardi congelati alle 00:30 UTC del 30 ottobre; Elliptic, nel successivo aggiornamento, verificava circa 2,85 miliardi di attività congelate o sottratte alla disponibilità dell’aggressore. Le stime del totale rubato, rispettivamente 6,36 e 6,43 miliardi, differiscono anche per copertura e criteri adottati (Robinson, 2026; TRM Team, 2026). Vanno lette come ricostruzioni riferite a perimetri e tempi determinati, mantenendo riconoscibile la fonte di ciascun importo.
Sottrarre immediatamente una cifra dei fondi bloccati dalla stima del furto darebbe pertanto un risultato provvisorio. Il prezzo delle attività può variare ed un blocco può richiedere ulteriori provvedimenti prima che il patrimonio torni alla vittima. La rendicontazione investigativa deve conservare le quantità e la rete sulla quale siano state rilevate, associandovi l’orario ed il valore monetario attribuito in quel momento. In questo modo, un cambiamento di prezzo rimane distinguibile da un effettivo recupero di attività.
Il reintegro dei patrimoni dei clienti segue invece un percorso finanziario distinto. Binance dichiarava una copertura di circa l’80% il 30 ottobre, salita al 90% il giorno successivo ed al 95% nell’aggiornamento del 1 novembre. Si tratta di attività ricostituite con risorse dell’impresa, anziché di una corrispondente quota di bottino recuperata. Nel comunicato del 1 novembre la società annunciava inoltre una riapertura graduale dei prelievi, indicando una prima finestra fra le 06:00 e le 09:00 UTC (Binance, 2026b, 2026c, 2026d). Il cliente può quindi essere tutelato dalla capacità del gestore di assorbire il danno anche mentre una parte dei proventi rimanga nelle disponibilità degli aggressori.
Che cosa dimostra l’attribuzione dell’FBI
Il 31 ottobre 2026 l’FBI ha attribuito il furto alla Corea del Nord, indicando TraderTraitor. L’avviso richiama la collaborazione con Secret Service ed investigatori fiscali statunitensi, descrive conversioni prevalentemente verso ETH ed invita gli operatori a contrastare i trasferimenti collegati agli indirizzi segnalati (Federal Bureau of Investigation, 2026). L’intervento dell’autorità aggiunge così all’analisi privata una valutazione governativa ed indicazioni operative rivolte a chi possa intercettare i proventi.
La dichiarazione ha un peso politico ed investigativo, mentre la sua verifica pubblica incontra i limiti delle informazioni rese disponibili. Un comunicato può indicare il gruppo ritenuto responsabile senza esporre tutte le fonti utilizzate, anche perché parte del materiale può appartenere ad indagini ancora aperte. Per ricostruire le responsabilità individuali rimangono da documentare gli esecutori ed i rapporti attraverso i quali siano stati assegnati compiti e trasferiti benefici. Questi accertamenti richiedono prove utilizzabili nel procedimento pertinente, oltre alla conoscenza dell’attribuzione annunciata.

Un’ulteriore cautela riguarda le caratteristiche tecnologiche attribuite all’operazione. Elliptic rileva ritmi compatibili con l’impiego di programmi automatici, ma precisa che i dati pubblici non consentono di stabilire se si tratti di agenti di intelligenza artificiale[40] o di procedure automatizzate convenzionali (Robinson, 2026). Il ritmo delle conversioni descrive un comportamento osservato; il livello di autonomia del programma richiederebbe evidenze sul suo funzionamento.
Sul versante interno, il rapporto conclusivo annunciato da Binance dovrà chiarire come siano state prodotte le autorizzazioni e quali accessi abbiano consentito di raggiungere i sistemi coinvolti (Binance, 2026d). Sarà particolarmente rilevante poter confrontare il contenuto delle richieste con i privilegi esercitati ed i limiti operativi allora in vigore. Da questo esame dipende la possibilità di spiegare la compromissione e di verificare che il ripristino abbia rimosso il percorso utilizzato dall’aggressore.
Dalle tracce digitali alle responsabilità
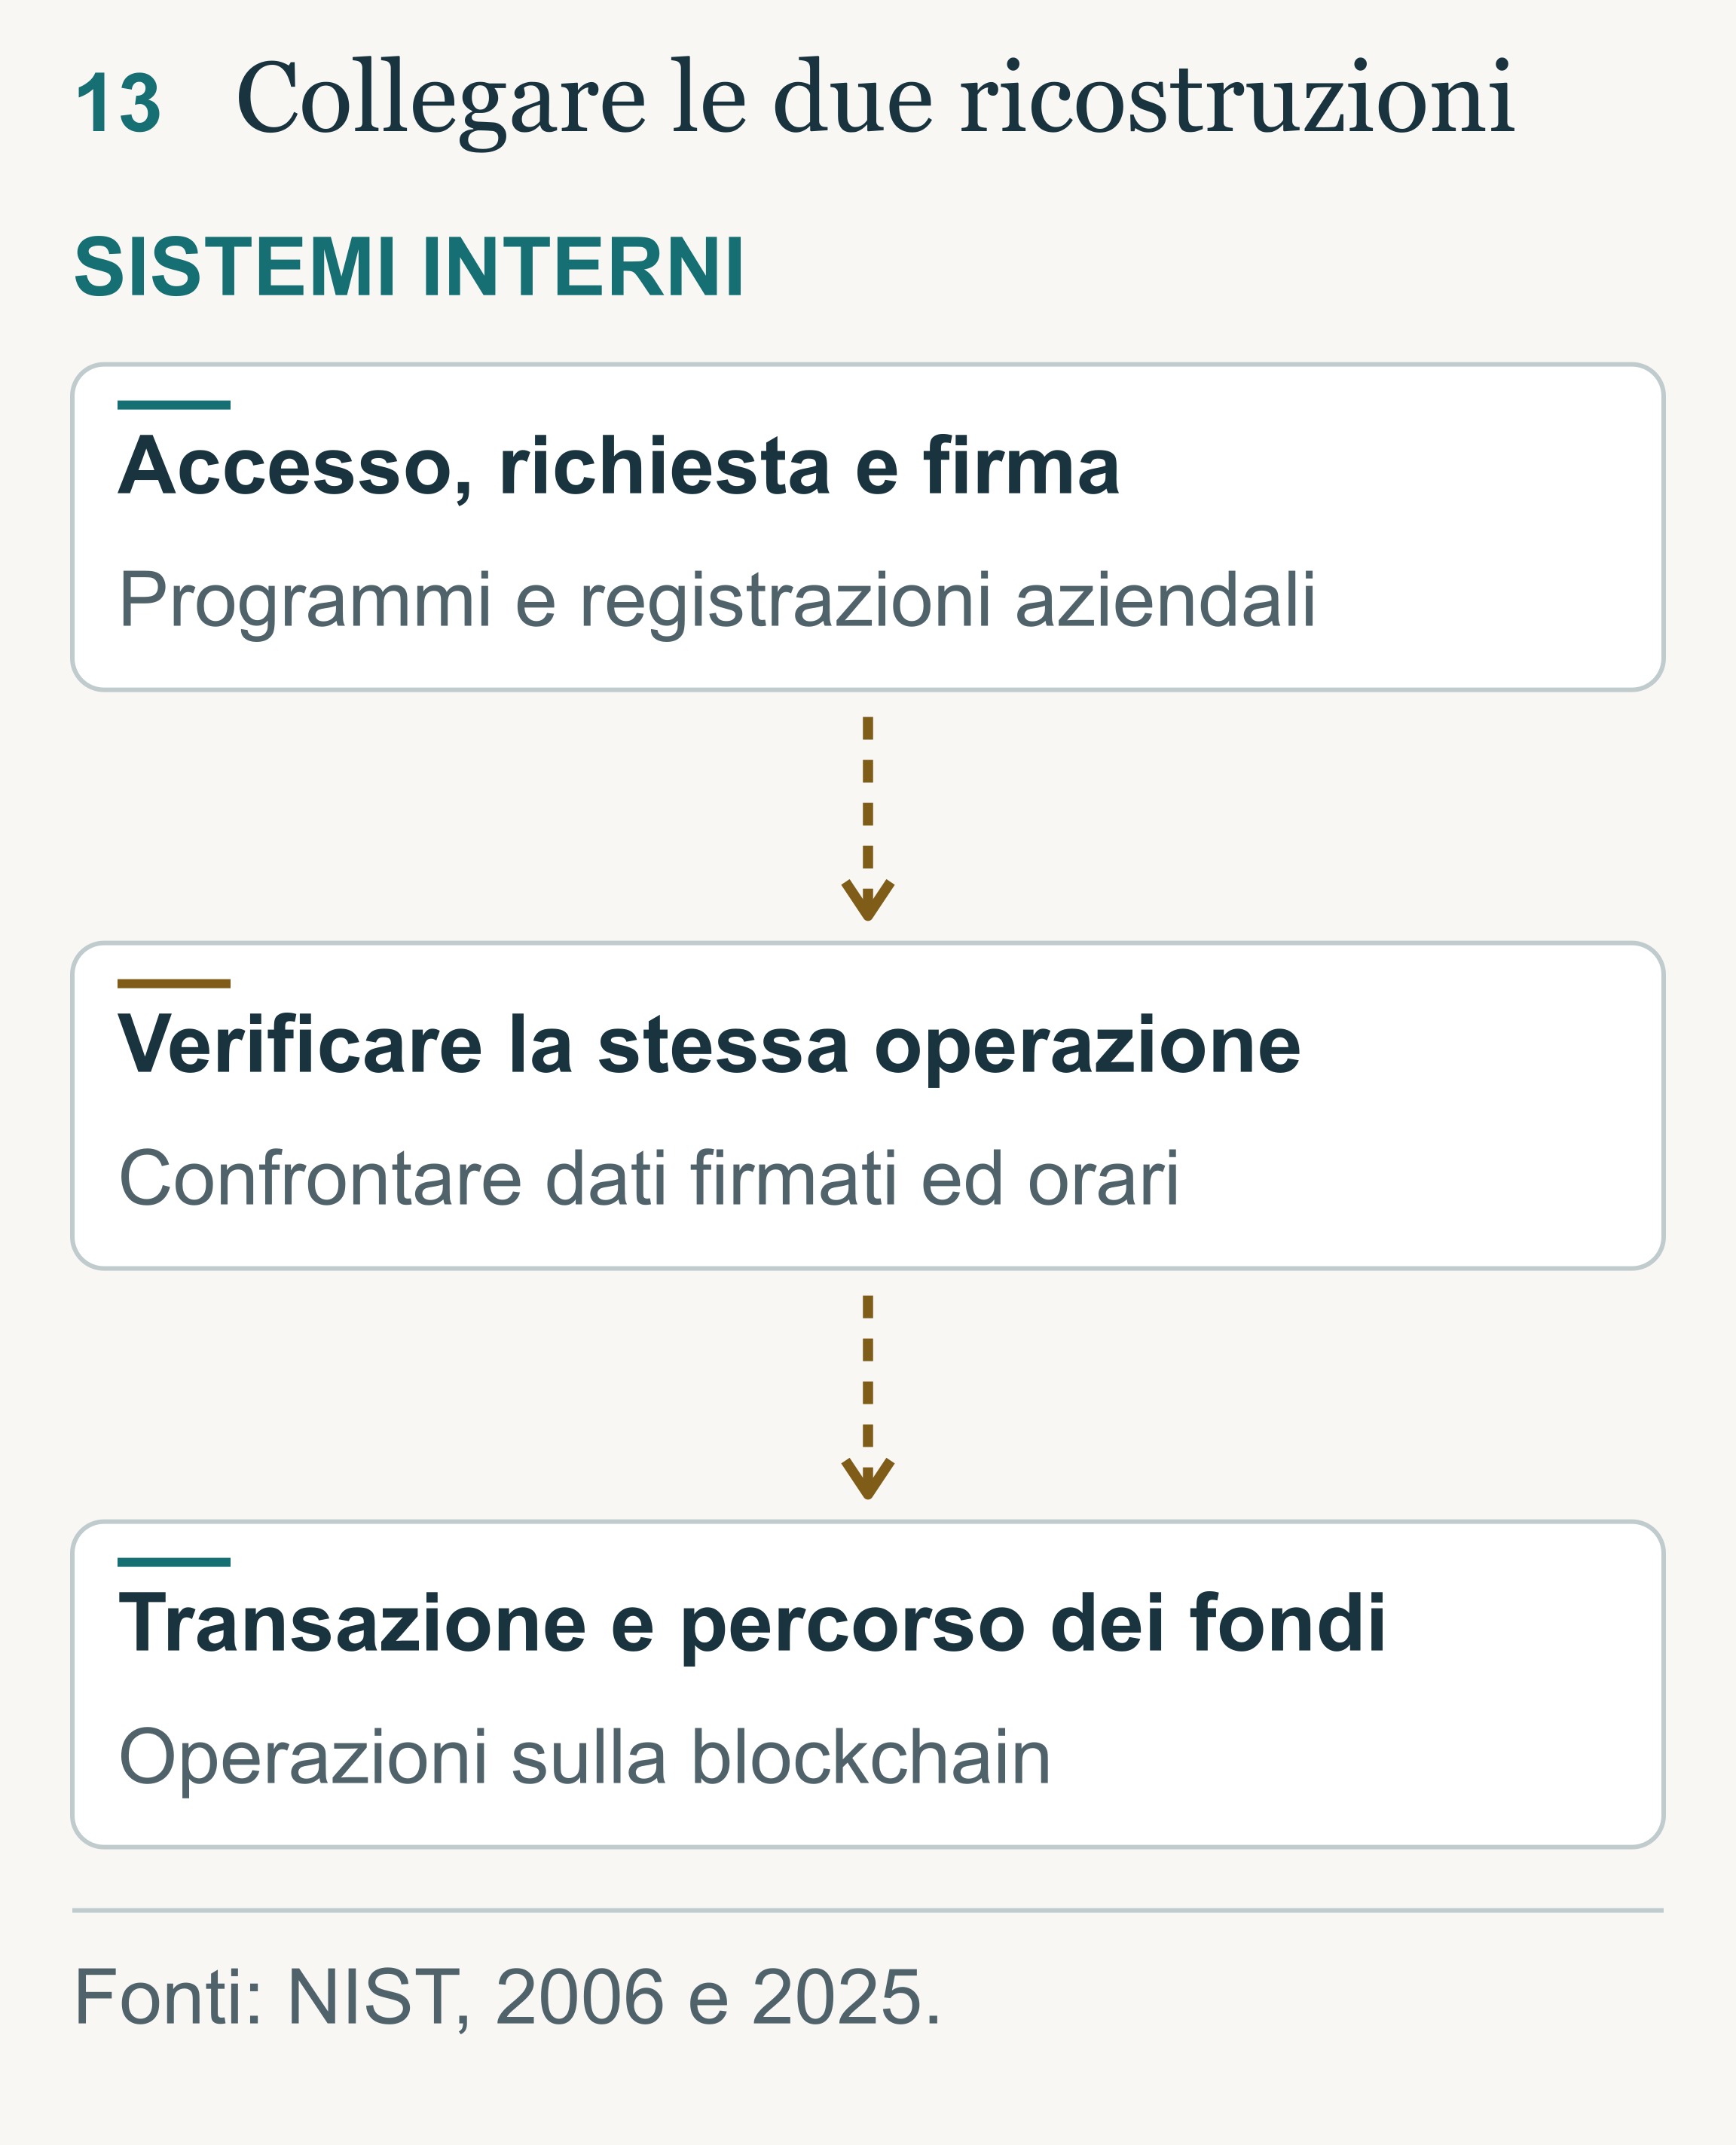
Le verifiche sul caso Binance indicano come debba essere organizzata l’indagine. L’esame della compromissione e quello del patrimonio sottratto procedono su materiali differenti: dispositivi, servizi e registrazioni interne nel primo caso, trasferimenti e rapporti finanziari nel secondo. Possono avanzare con tempi diversi, ma devono incontrarsi nei passaggi decisivi. Una richiesta prodotta da un servizio compromesso va associata all’autorizzazione ottenuta ed all’operazione eseguita, mantenendo documentato il modo in cui sia stato stabilito il collegamento.
La blockchain forensics[41] contribuisce a ricostruire i flussi ed a formulare ipotesi sui soggetti che controllano gli indirizzi. Perché il risultato possa essere riesaminato, l’analisi deve rendere riconoscibili i dati utilizzati, gli strumenti impiegati ed i criteri seguiti. Chi verifichi la ricostruzione deve poter distinguere un trasferimento direttamente osservabile da un’associazione proposta dall’analista, e comprendere quali elementi potrebbero smentire quest’ultima. Tale distinzione consente di approfondire un’ipotesi anche quando il nome di un possibile responsabile sia già stato reso pubblico.
Conservare l’intrusione oltre alla transazione
La prima esigenza operativa riguarda le informazioni che potrebbero scomparire prima dell’acquisizione. Il trasferimento rimane nel registro, mentre la memoria di un computer, le connessioni attive e parte dei dati di esecuzione cambiano con l’uso o lo spegnimento del sistema. Il National Institute of Standards and Technology (NIST) distingue queste informazioni volatili[42] dai dati persistenti e raccomanda di considerarne la fragilità durante la raccolta (Kent et al., 2006, pp. 5-3, 5-5–5-8). La reinstallazione di una postazione può risolvere un’esigenza immediata di ripristino e, al tempo stesso, eliminare elementi utili a ricostruire gli accessi precedenti: la sequenza degli interventi deve tenere conto di entrambi gli effetti.
In un caso come Binance, le acquisizioni dovrebbero comprendere, nei limiti consentiti e con personale competente, le versioni dei programmi di autorizzazione, le configurazioni in uso, i log[43] degli accessi e le registrazioni delle richieste di firma. Il materiale va esaminato per ricostruire chi o quale servizio abbia preparato la richiesta, quali verifiche siano intervenute e quale autorizzazione sia stata prodotta. Se la richiesta fosse partita da un accesso abusivo, il confronto potrebbe mostrare dove il sistema abbia accettato un’istruzione che avrebbe dovuto respingere. Si tratta di un percorso di verifica proposto sulla base delle fonti pubbliche, da distinguere dai risultati effettivamente acquisiti dagli investigatori.
La conservazione delle prove deve essere coordinata con il contenimento dell’attacco. Quando da un servizio continuino ad uscire fondi, l’isolamento rimane urgente; la procedura di emergenza deve però prevedere quali dati possano essere raccolti prima della sostituzione delle componenti. Se il tempo o le condizioni impediscono un’acquisizione completa, l’incompletezza va documentata insieme alle decisioni adottate. La revisione NIST del 2025 sulla risposta agli incidenti richiama proprio la registrazione delle attività investigative e la tutela dell’integrità e della provenienza dei dati raccolti (Nelson et al., 2025, pp. 28–29).
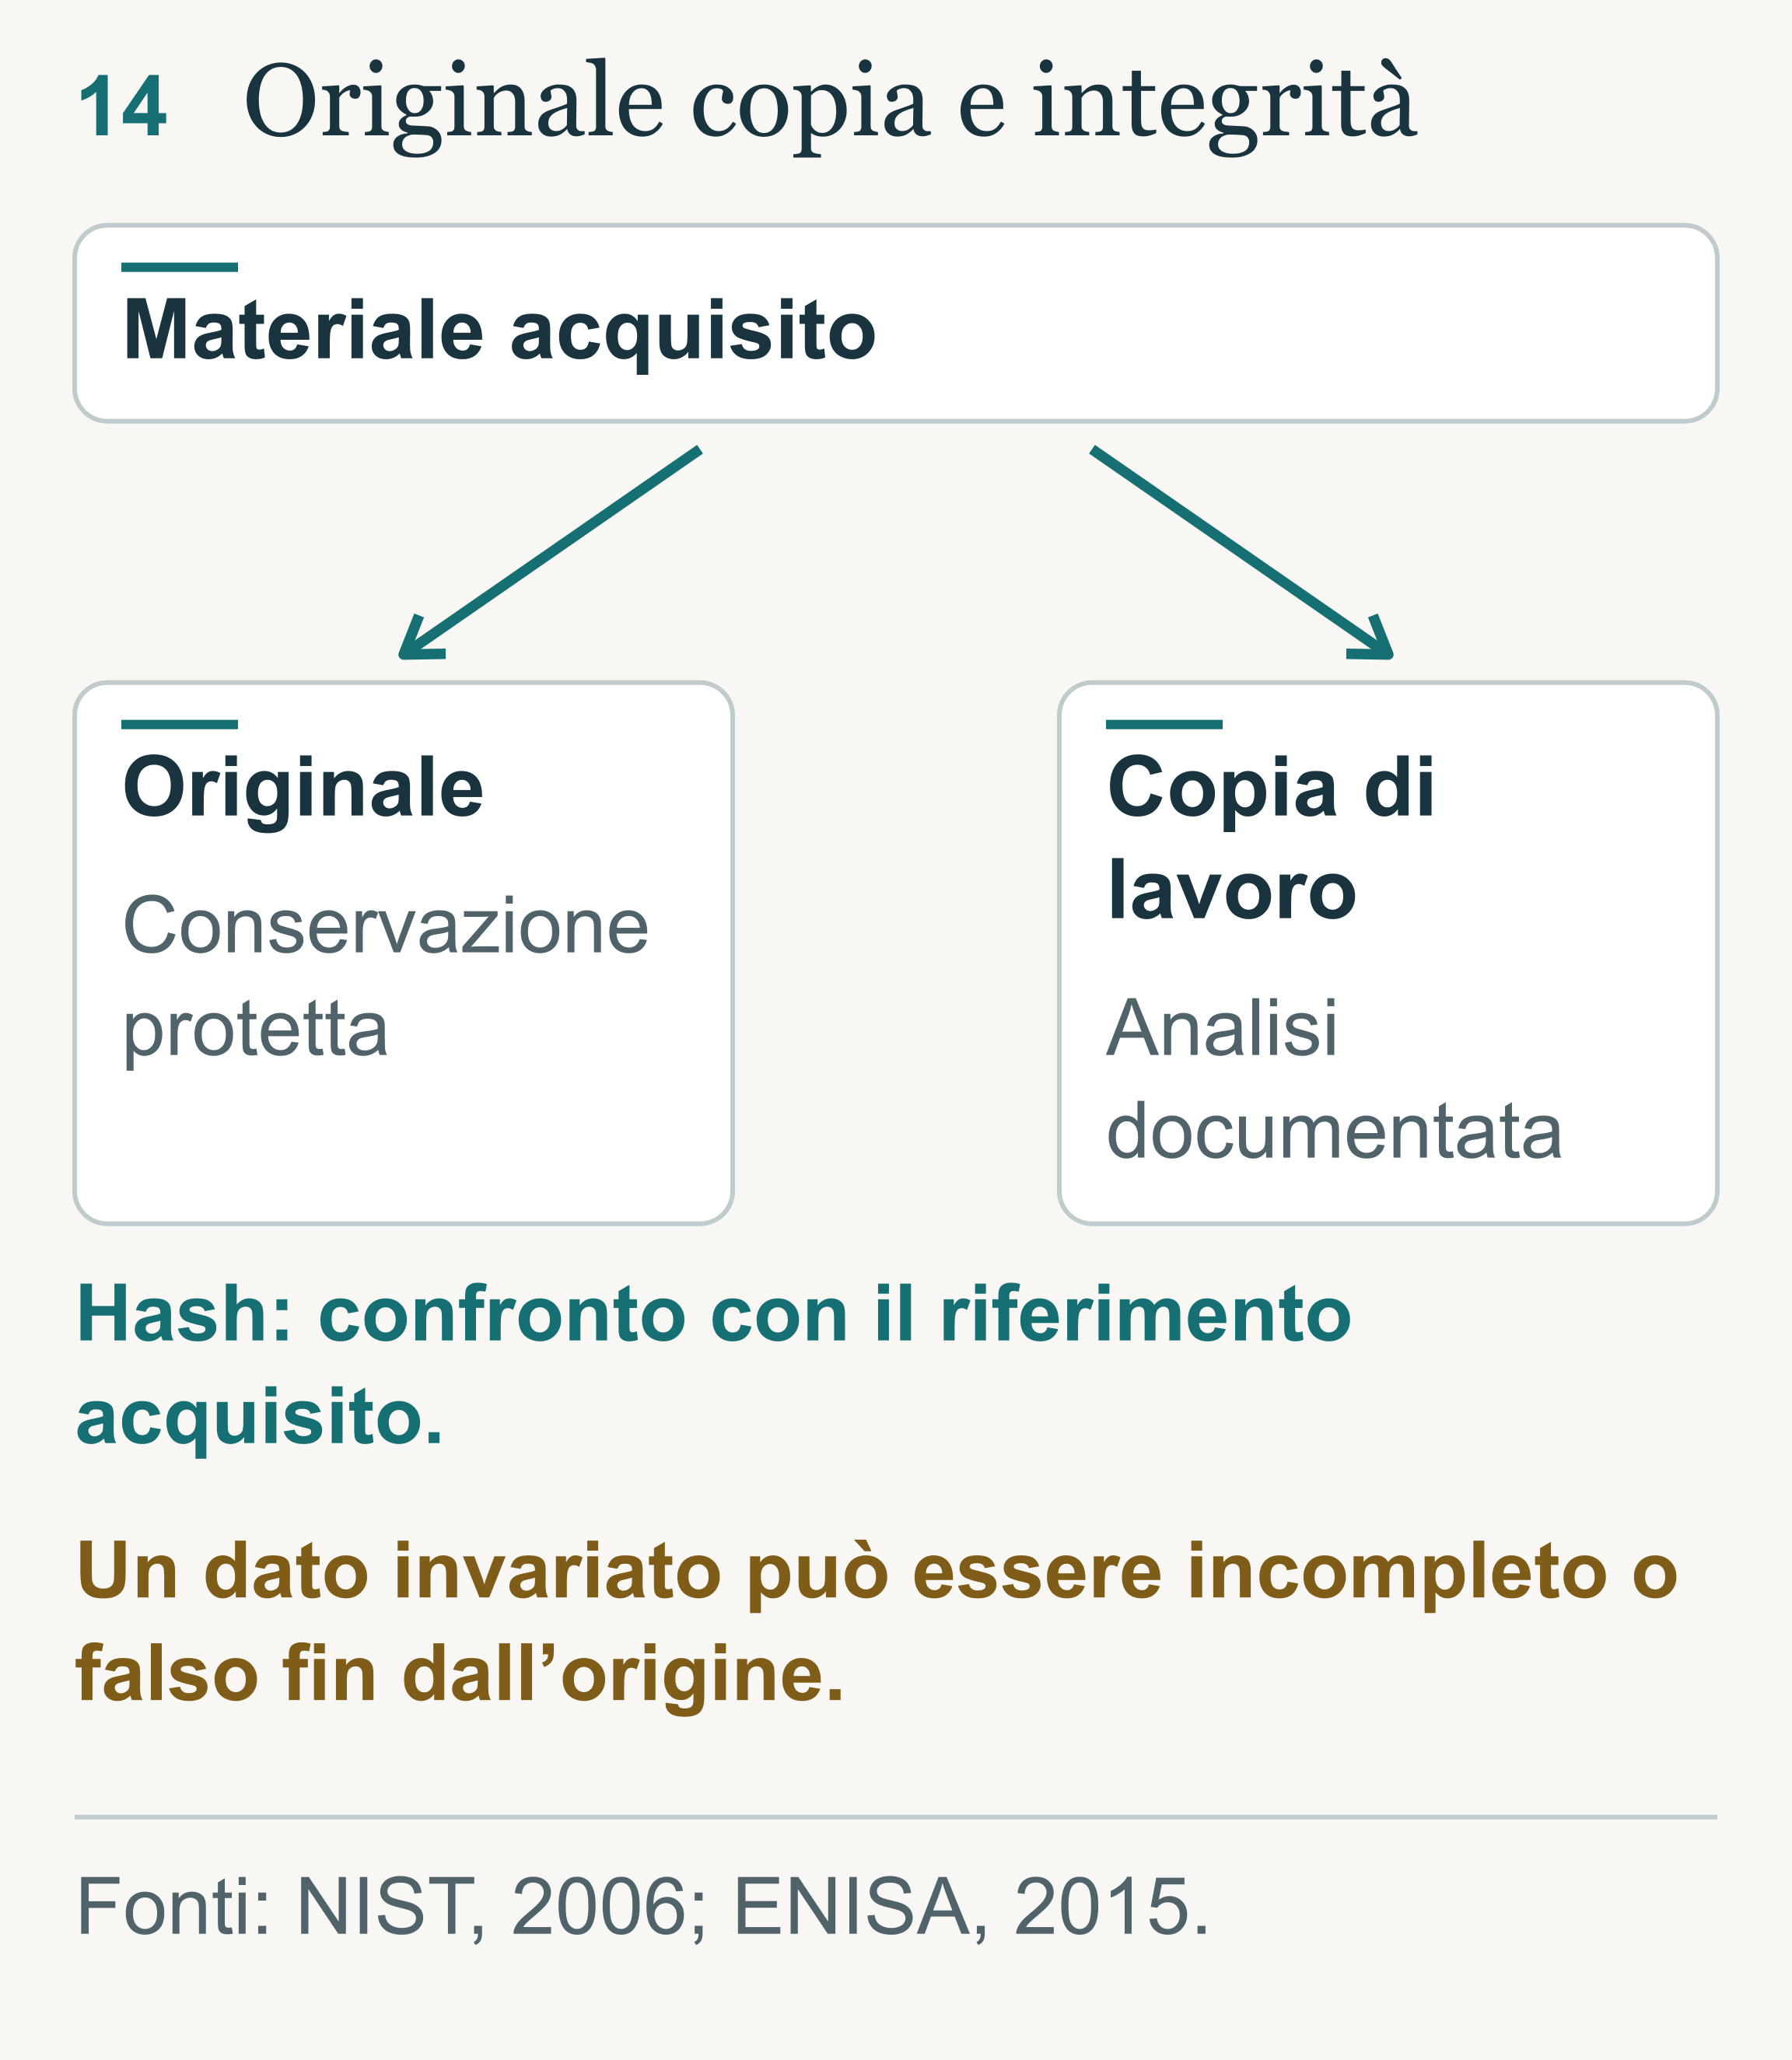
La catena di custodia[44] permette di seguire il materiale dalla raccolta alle successive utilizzazioni. Devono risultare responsabili, date, strumenti ed operazioni eseguite, mantenendo distinti originali e copie di lavoro. La documentazione deve rendere riconoscibili anche le eventuali modifiche introdotte durante l’esame di una copia, così che le attività dell’analista restino distinguibili dal contenuto originariamente acquisito.
Un hash[45] contribuisce a questo controllo perché consente di confrontare l’impronta dei dati in momenti diversi. Una corrispondenza indica che il contenuto verificato è rimasto invariato rispetto al riferimento utilizzato; la completezza e la veridicità del dato all’origine richiedono altre verifiche. Un log incompleto, ad esempio, rimane tale anche quando ne sia stata preservata perfettamente l’integrità. La guida ENISA richiama la documentazione necessaria a rendere ripercorribile il trattamento delle prove (European Union Agency for Network and Information Security [ENISA], 2015, pp. 6–7).
Il confronto fra fonti diverse richiede inoltre orari riferiti ad una base comune, conservando i fusi originali e gli eventuali scarti degli orologi. Se due sistemi registrano lo stesso evento con qualche minuto di differenza, la sequenza apparente può cambiare. Per stabilire che una richiesta abbia prodotto un trasferimento, la prossimità temporale va quindi accompagnata da elementi che colleghino le due operazioni, come il contenuto dell’autorizzazione ed il servizio che l’abbia elaborata. La cronologia diventa così una ricostruzione verificabile dei passaggi, con le eventuali lacune ancora riconoscibili.
Collegare gli indirizzi alle persone
Il clustering[46] raggruppa indirizzi ritenuti riconducibili allo stesso soggetto mediante euristiche[47], cioè criteri che interpretano comportamenti osservabili. Il risultato dipende dalle ipotesi sulle quali quei criteri si fondano e dalle informazioni utilizzate per attribuire un’etichetta al gruppo di indirizzi. L’analista deve esplicitare la fonte delle associazioni e le condizioni che possano indebolirle: il grado di affidabilità di un collegamento diventa decisivo quando da esso derivino valutazioni su una persona o sul suo patrimonio.
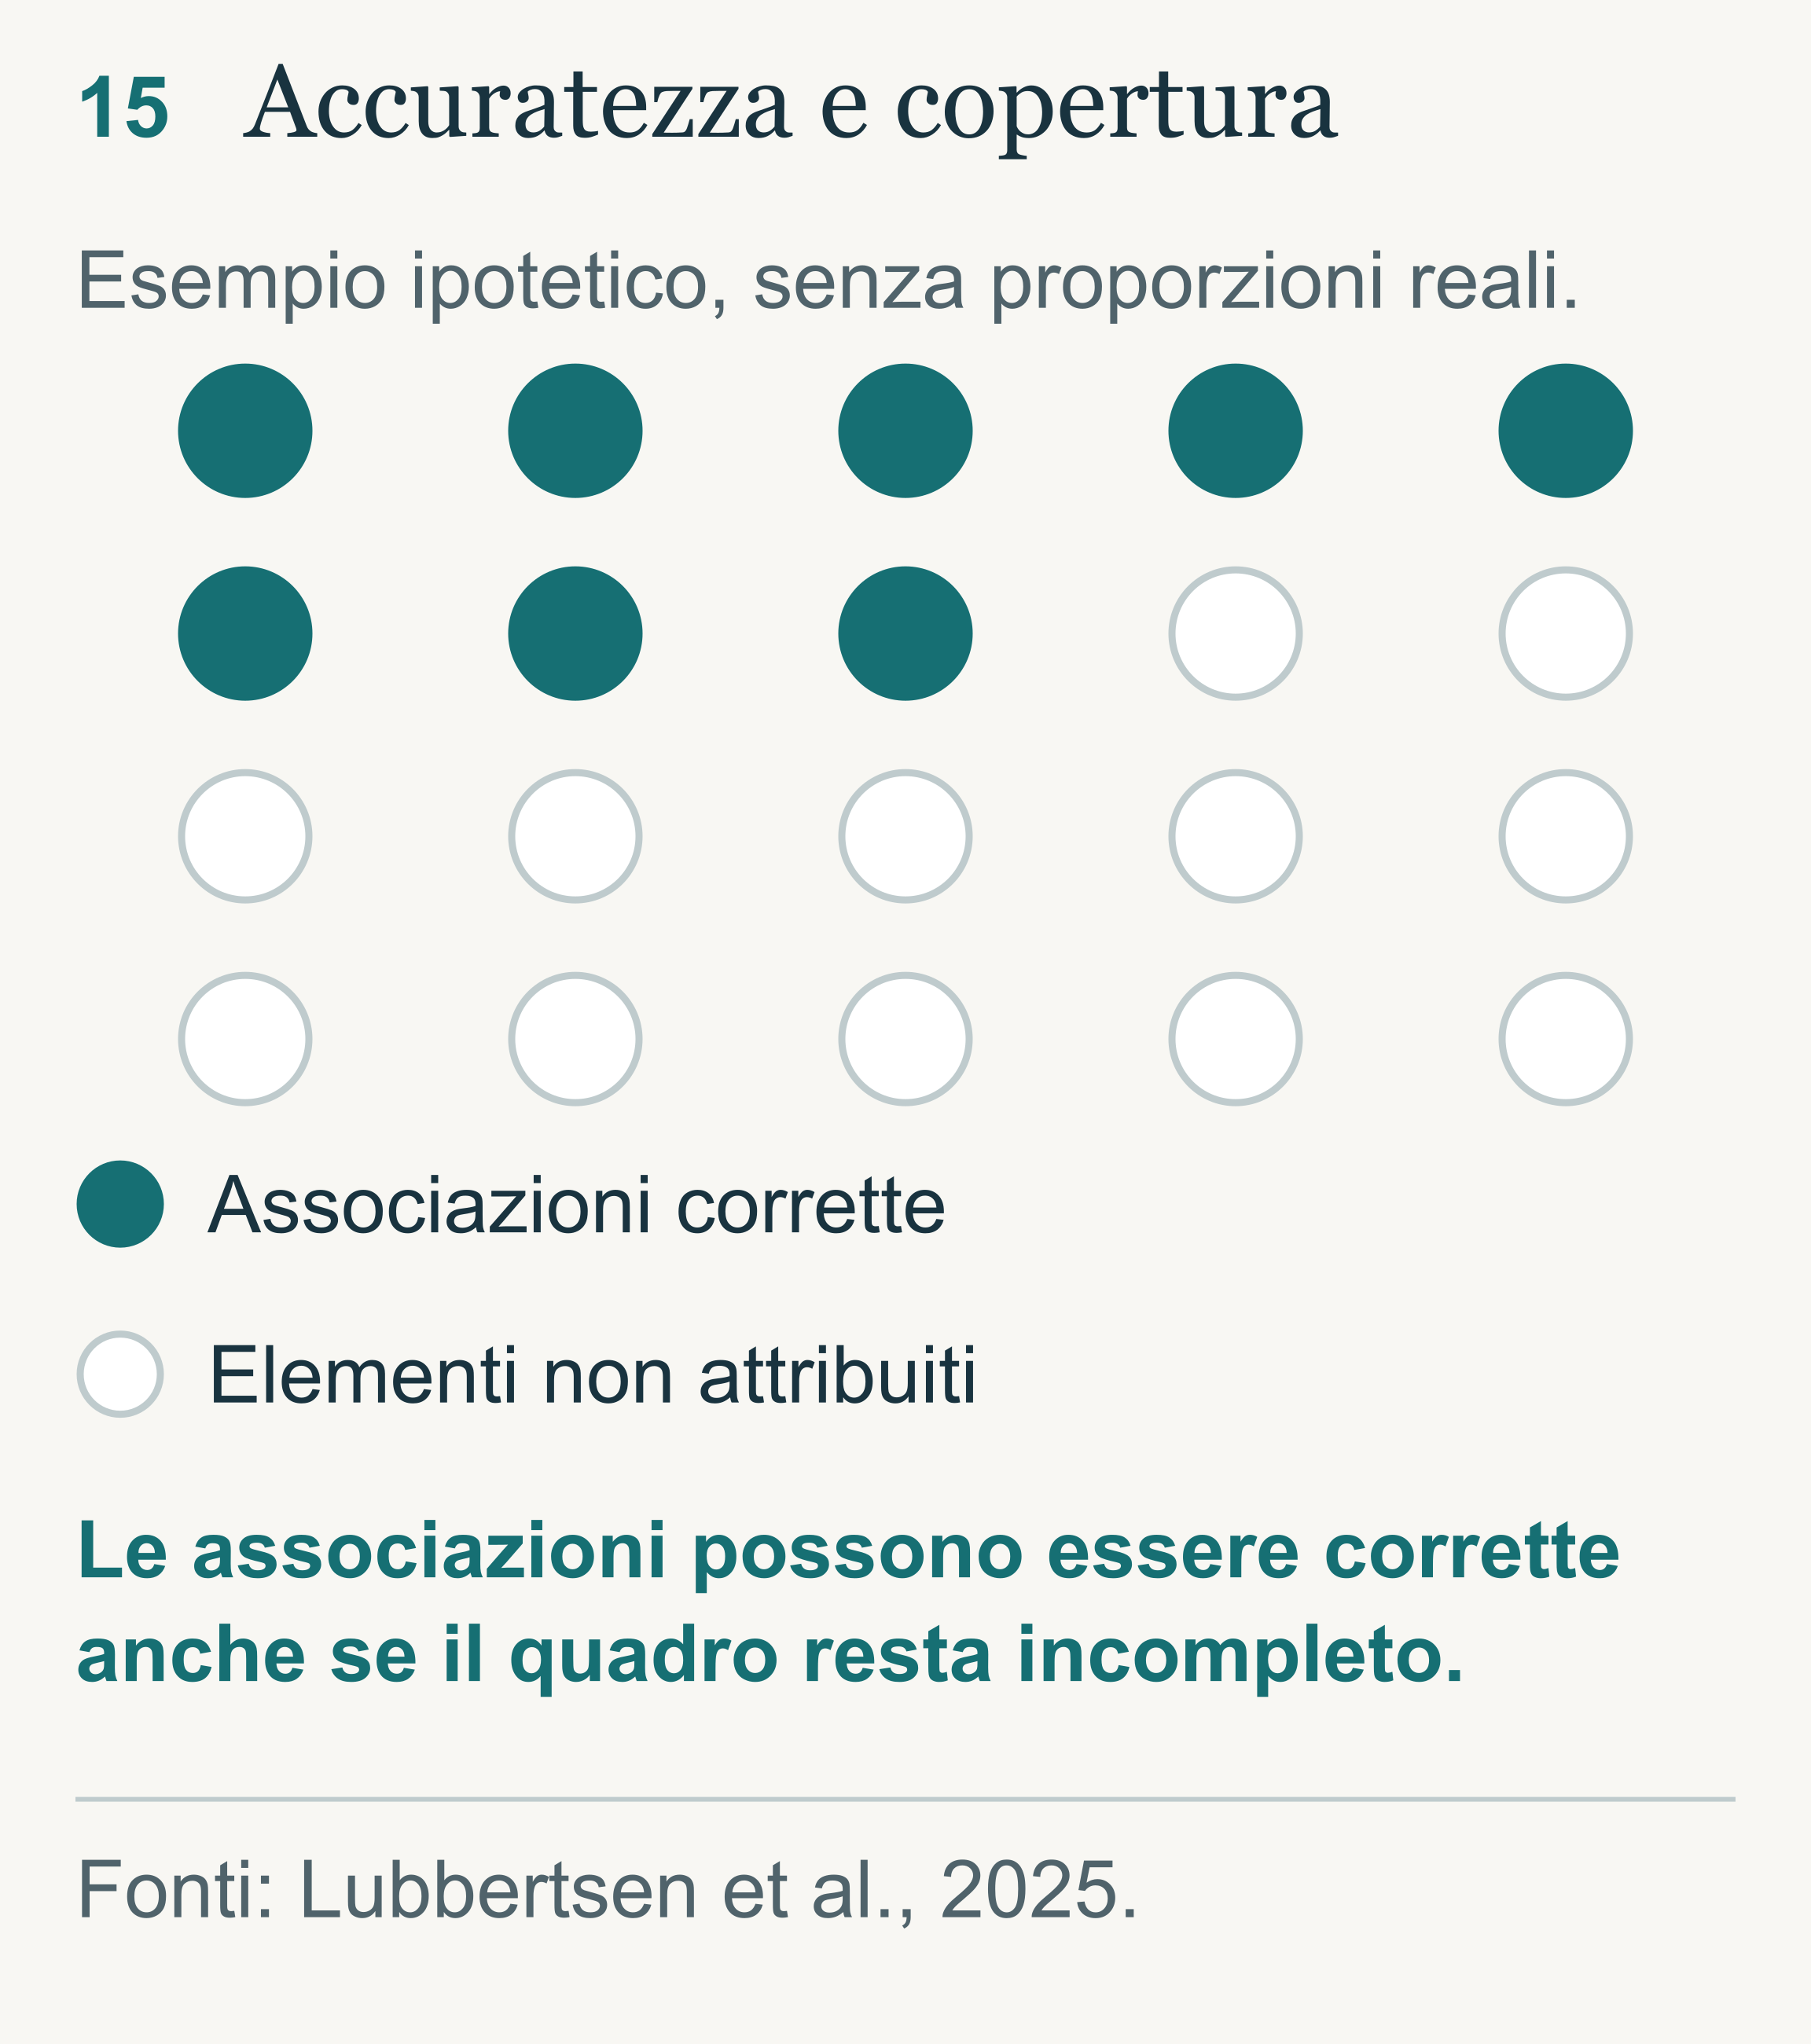
La ricerca Ghost Clusters, pubblicata negli atti di USENIX Security 2025, ha confrontato le attribuzioni di Chainalysis con dati acquisiti dalle autorità su tre servizi illeciti. I falsi positivi[48] risultavano rari, inferiori allo 0,5%, mentre la copertura variava secondo servizi e periodi (Lubbertsen et al., 2025, pp. 1357–1358). I due risultati rispondono a domande differenti: l’accuratezza riguarda la correttezza delle associazioni effettuate, la copertura riguarda quanto dell’attività sia stato individuato. Un insieme di associazioni generalmente corrette può dunque lasciare fuori parti rilevanti del fenomeno; per questo gli esiti dello studio vanno letti entro il perimetro esaminato.
L’identificazione dell’utilizzatore richiede poi di confrontare i dati KYC[49] conservati dall’intermediario con gli accessi, i dispositivi impiegati e l’effettiva disponibilità dei fondi. Un documento associato al conto può appartenere ad una vittima, mentre un indirizzo IP[50] può rimandare ad una connessione condivisa o ad un servizio intermedio. La convergenza fra elementi differenti aiuta a verificare chi abbia operato e consente di escludere persone inizialmente coinvolte soltanto per l’uso abusivo dei loro dati.
La dimensione internazionale impone di attivare la cooperazione prima che scadano i tempi di conservazione. La Convenzione di Budapest distingue la conservazione rapida delle informazioni dalle successive procedure per ottenerle e disciplina all’articolo 29 le richieste internazionali di conservazione (Council of Europe, 2001, artt. 16, 18 e 29). In termini operativi, l’autorità deve far preservare i dati a rischio di perdita e predisporre gli atti necessari ad acquisirli secondo gli strumenti applicabili. La prima attività protegge la possibilità di proseguire l’indagine; la seconda permette di utilizzare il materiale, una volta soddisfatte le condizioni previste.
Verificare esecutori mandanti e destinazione dei proventi
Ricostruito il percorso dei fondi, l’indagine deve verificare i ruoli delle persone incontrate lungo quel percorso. Chi abbia compiuto l’intrusione può essere diverso da chi abbia organizzato le conversioni o ricevuto i benefici. Un intermediario può aver fornito un servizio, mentre un facilitatore consapevole può averlo utilizzato per sostenere l’operazione. La distinzione richiede di accertare le condotte ed il contesto nel quale siano state svolte, evitando di attribuire a tutti i partecipanti le decisioni assunte da alcuni.
Comunicazioni, accessi ai sistemi, disponibilità delle credenziali e rapporti finanziari devono essere confrontati cercando conferme sufficientemente indipendenti. Due analisi che riprendano il medesimo dato originario aggiungono interpretazioni, ma lasciano invariata la base probatoria. Allo stesso modo, la convergenza di fondi su un servizio comune può dipendere dall’attività di un intermediario frequentato da più organizzazioni. Per sostenere un rapporto di collaborazione occorrono elementi che spieghino il collegamento fra i soggetti, oltre alla presenza dei loro trasferimenti nella stessa infrastruttura.
Quando la ricostruzione riguarda uno Stato, la questione si estende ai rapporti fra gli esecutori e gli apparati ai quali venga attribuita la condotta. Il Comitato internazionale della Croce Rossa distingue l’individuazione dell’origine tecnica di un’operazione dalla sua attribuzione giuridica ad uno Stato (International Committee of the Red Cross [ICRC], 2019, pp. 8–9). Un’analisi tecnica può collegare attività ad un gruppo; la valutazione della responsabilità internazionale deve esaminare anche i rapporti rilevanti secondo le regole applicabili. Servono quindi elementi ulteriori rispetto al riconoscimento degli strumenti già associati al gruppo.
L’accertamento deve comprendere anche il comportamento del gestore colpito. Per valutare un’eventuale insufficienza dei controlli servono le procedure in vigore, i poteri assegnati, gli avvisi ricevuti e le decisioni adottate prima e durante l’emergenza. Si può così verificare se una facoltà eccessiva fosse conosciuta, se un controllo previsto sia stato aggirato oppure se una misura fosse rimasta soltanto formale. La gravità del danno orienta l’attenzione, mentre la responsabilità per una specifica omissione dipende dagli obblighi e dalle condotte concretamente ricostruiti.

La destinazione dei proventi richiede infine un esame distinto dal loro percorso iniziale. Un rapporto su una rete di finanziamento può sostenere una valutazione generale delle capacità di un apparato; per collegare una determinata somma ad un acquisto militare servono invece passaggi documentabili verso i beneficiari o i circuiti di approvvigionamento. L’indagine su una transazione e l’analisi geostrategica rispondono così a domande poste su scale diverse. La prima ricerca la destinazione ricostruibile di un patrimonio; la seconda valuta anche come nuove risorse possano incidere sulla capacità complessiva di un soggetto di perseguire i propri obiettivi.
Proteggere i sistemi che dispongono dei fondi
La difesa di una piattaforma deve seguire il percorso attraverso il quale una richiesta diventa un trasferimento di patrimonio. Le protezioni della chiave, dell’interfaccia e del servizio di firma vanno considerate nelle loro relazioni operative: un componente isolatamente sicuro può ricevere istruzioni da un altro componente compromesso. Il progetto dei controlli deve quindi prevedere che cosa accada quando venga perso il controllo di una singola postazione e quali ostacoli rimangano prima dell’autorizzazione finanziaria.
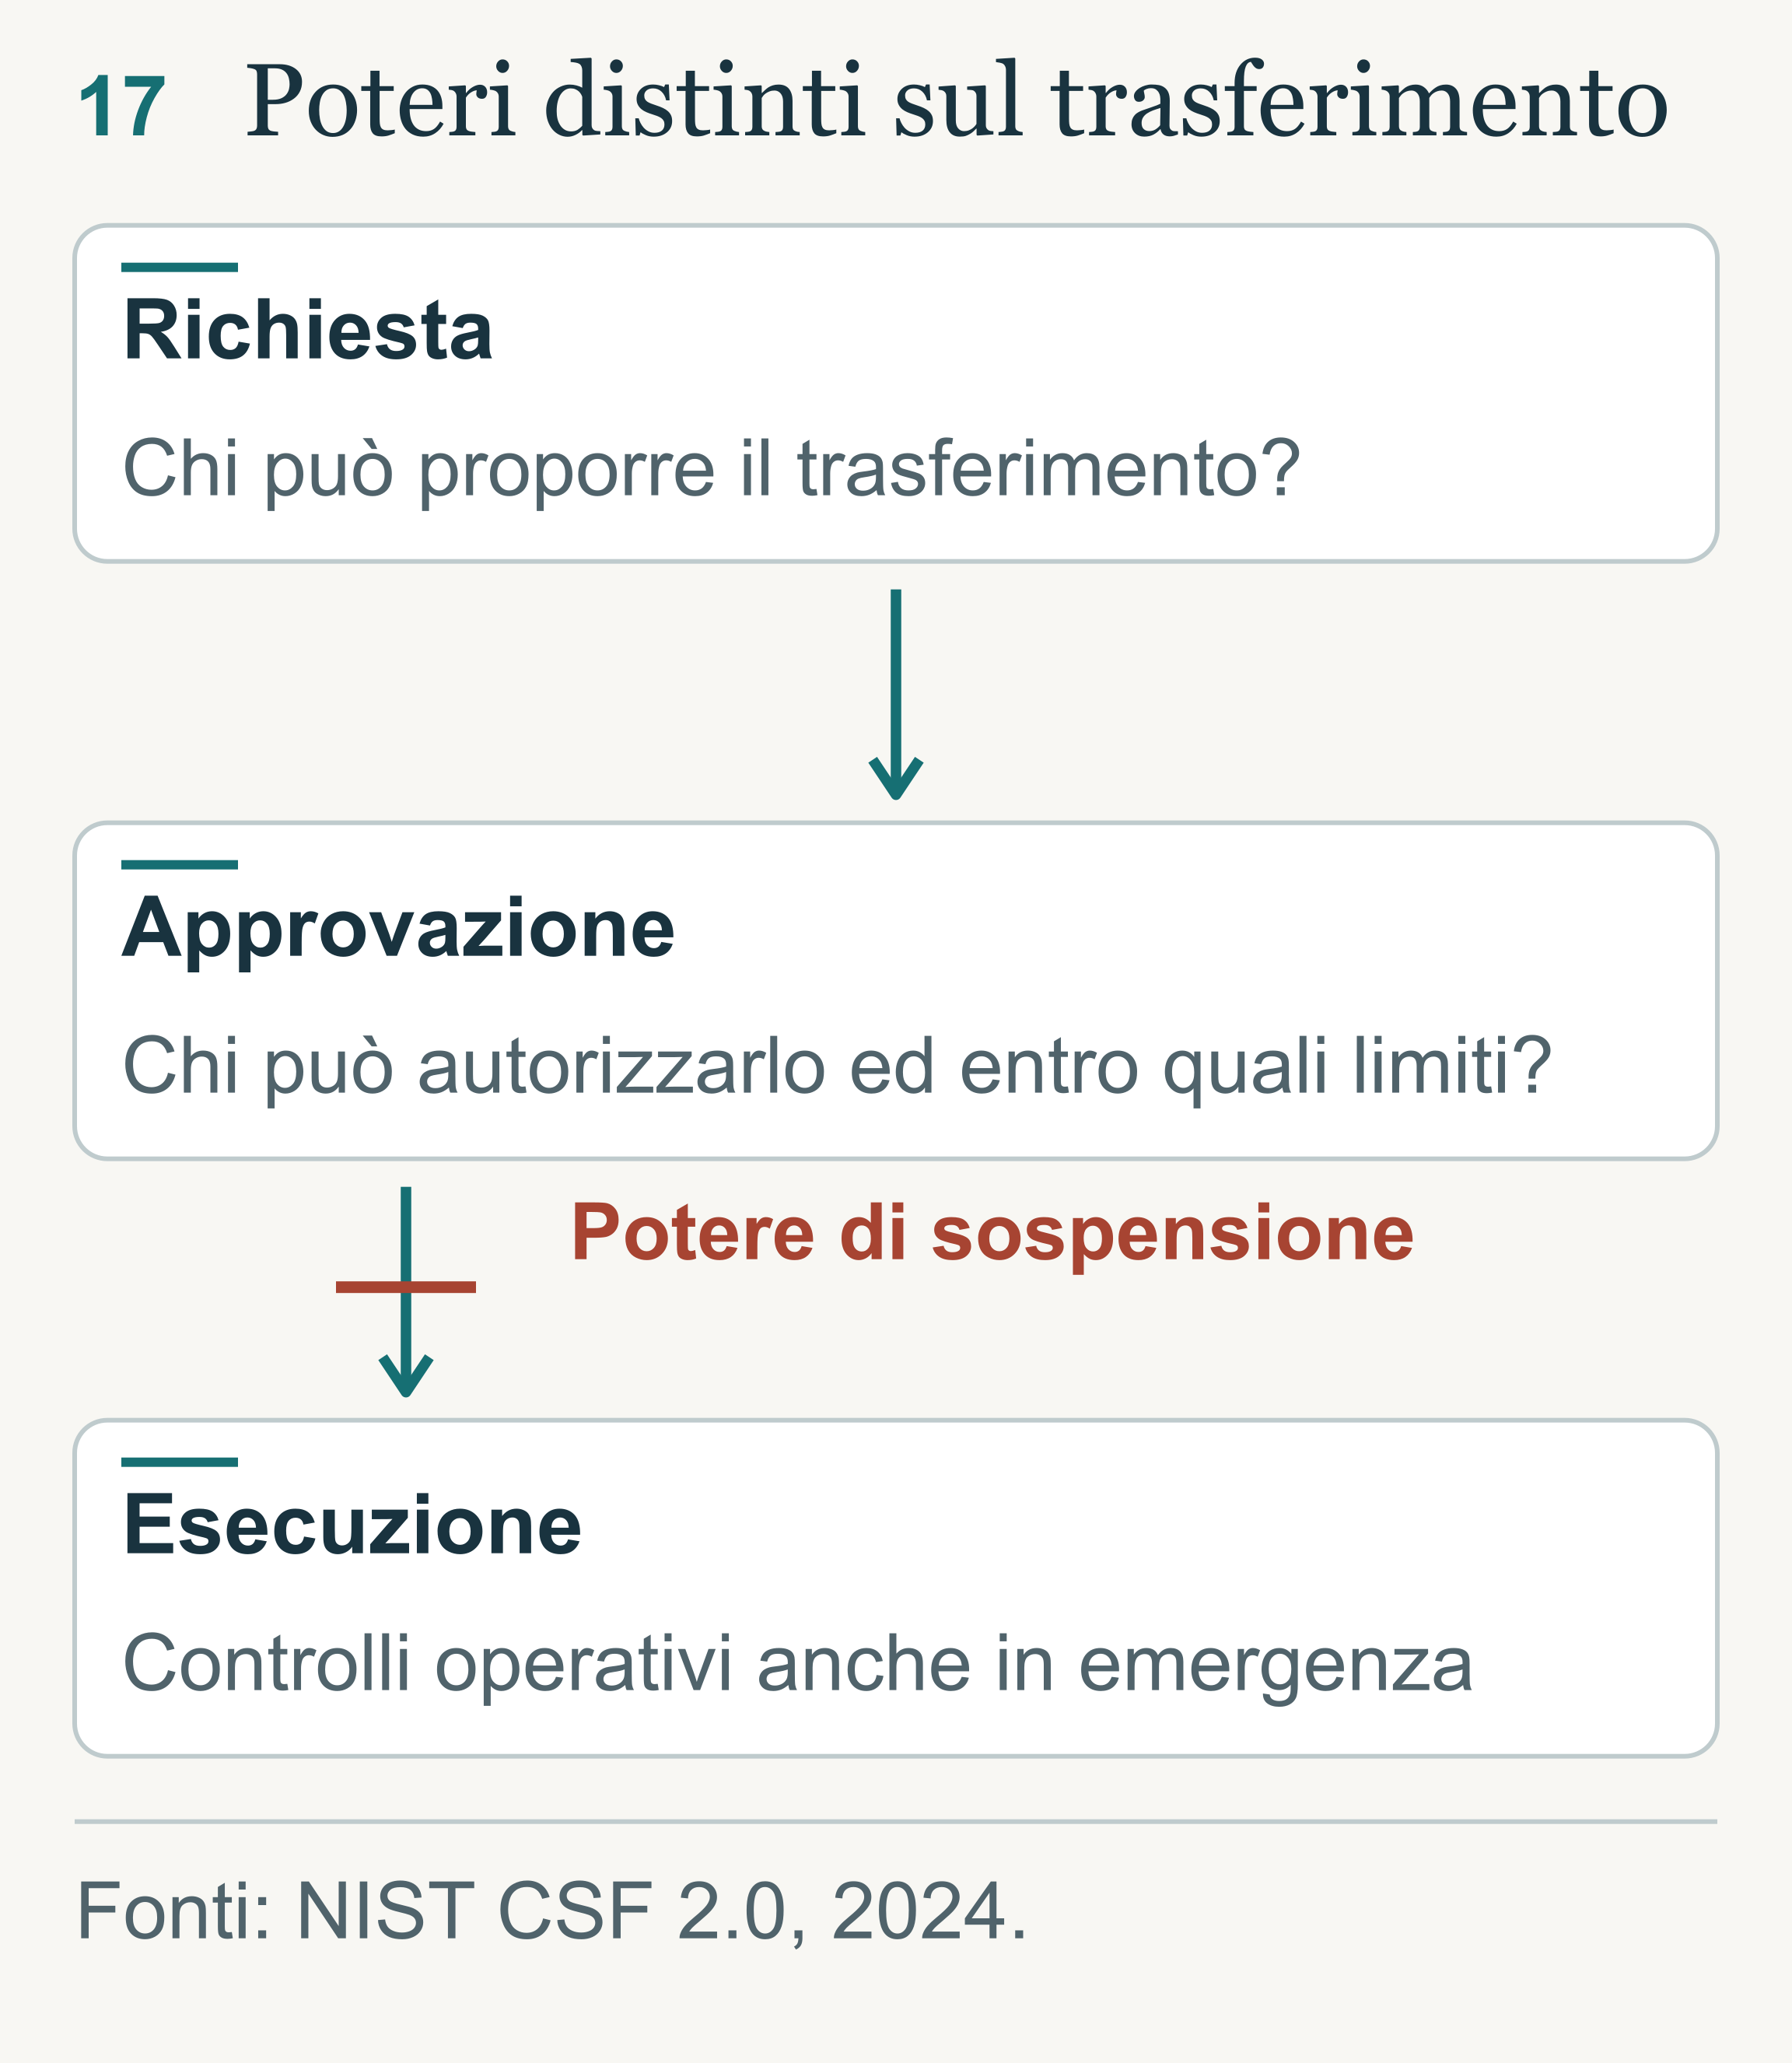
Il Cybersecurity Framework 2.0 del NIST attribuisce alla governance la definizione delle responsabilità e delle priorità, integrando prevenzione, rilevazione, risposta e ripristino (Pascoe et al., 2024, pp. 3–5). Per un gestore finanziario, tale impostazione richiede decisioni verificabili: chi possa richiedere un trasferimento, entro quali limiti e chi abbia facoltà di interromperlo. Le procedure di emergenza devono rendere questi poteri esercitabili anche quando i canali ordinari siano compromessi o le persone abitualmente coinvolte risultino indisponibili.
Separare le autorizzazioni e controllare la firma
Il minimo privilegio[51] limita le facoltà attribuite a persone e servizi; la segmentazione[52] separa gli ambienti e controlla i collegamenti. Una postazione impiegata per colloqui professionali o prove software deve disporre di accessi coerenti con queste funzioni. La sua compromissione dovrebbe lasciare ancora da superare controlli distinti prima che un aggressore possa raggiungere il servizio che autorizza trasferimenti. La verifica pratica consiste nel seguire i collegamenti consentiti ed accertare se le separazioni previste sulla carta resistano ad un accesso abusivo.
Se emerge un’esposizione a infostealer, la risposta deve comprendere l’esame del dispositivo, la sostituzione delle credenziali interessate e l’invalidazione delle sessioni potenzialmente sottratte. Il solo cambio della password può lasciare aperta una sessione già autenticata, secondo il funzionamento del servizio (Flare, 2024). Per questa ragione, l’intervento deve essere coordinato fra i sistemi coinvolti: occorre verificare gli accessi ancora attivi ed evitare che una postazione rimasta infetta sottragga anche i nuovi dati utilizzati per il ripristino.
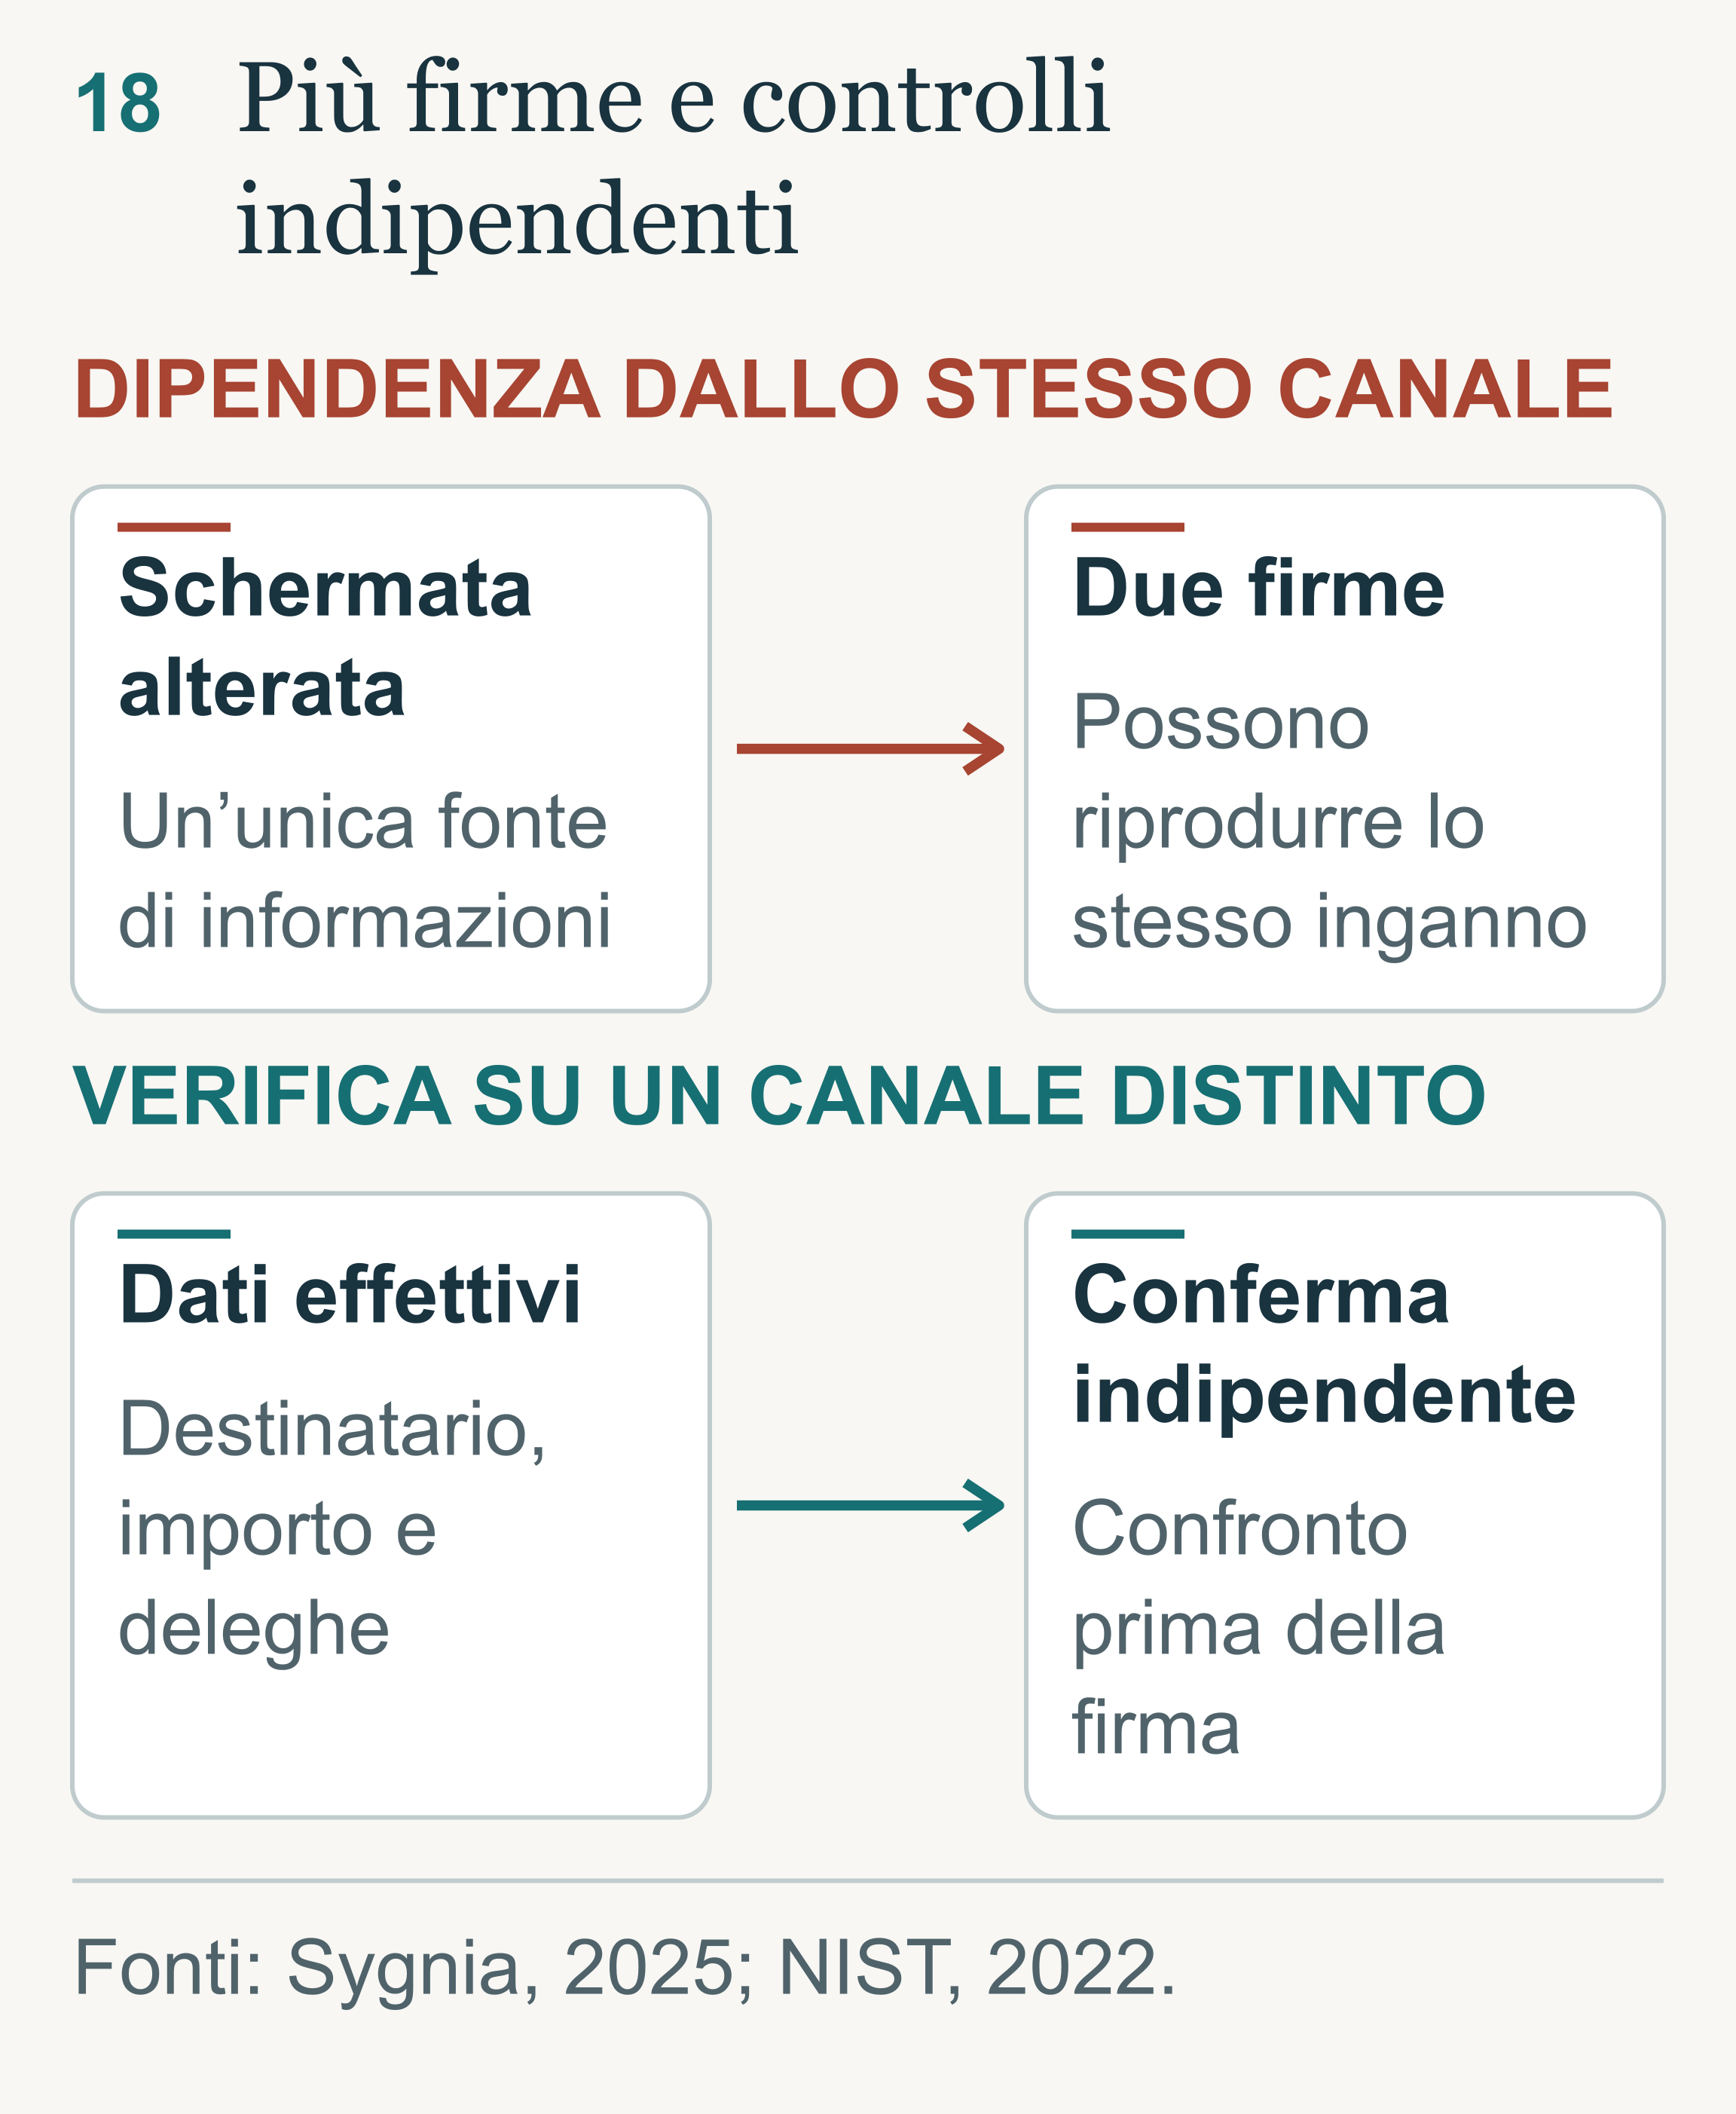
L’indipendenza delle approvazioni richiede poi che i firmatari possano valutare il contenuto effettivo dell’operazione attraverso informazioni attendibili. Un canale di verifica distinto deve consentire di leggere il destinatario, l’importo e le facoltà attribuite al programma, soprattutto quando venga richiesta una delega persistente. In quest’ultimo caso, la verifica riguarda anche gli effetti futuri dell’autorizzazione. Il controllo aggiuntivo deve far emergere le difformità che un’interfaccia alterata avrebbe nascosto agli approvatori.
Limiti per operazione, soglie cumulative e controlli sui nuovi destinatari possono circoscrivere il danno. La loro efficacia dipende però anche da come vengano amministrati: se lo stesso accesso permette di chiedere un trasferimento ed alzarne il limite, la protezione può essere neutralizzata prima dell’operazione. Le modifiche e le eccezioni devono richiedere autorizzazioni ulteriori ed essere registrate. Anche sospensione e revoca vanno provate prima dell’emergenza, perché l’assenza di un unico gestore capace di annullare un’operazione rende più rilevante la capacità di impedirla tempestivamente.
La supply chain del software[53] comprende fornitori, componenti e processi che portano il programma all’utente. Il NIST propone pratiche di sviluppo sicuro che includono la protezione dell’ambiente di produzione del software e la verifica dei componenti (Souppaya et al., 2022). La difesa deve quindi seguire anche il passaggio fra il programma esaminato e quello effettivamente distribuito. Un audit[54] riguarda una versione ed un ambito definiti; modifiche successive, privilegi di pubblicazione ed aggiornamenti delle interfacce richiedono propri controlli, perché possono alterare ciò che l’utente riceve anche dopo una verifica conclusa correttamente.
Il ritorno all’operatività richiede una verifica delle cause e dei meccanismi di persistenza, oltre al riavvio delle funzioni (Nelson et al., 2025, pp. 32–34). In una piattaforma che disponga di fondi, il controllo deve comprendere le autorizzazioni ancora utilizzabili, le sessioni rimaste attive e le componenti dalle quali possano partire nuove richieste. Le condizioni di sicurezza necessarie a riprendere il servizio vanno provate, documentando le limitazioni ancora da risolvere.
Bloccare i proventi e verificare la capacità residua della rete
Sul versante patrimoniale, la tempestività dipende dall’individuazione del soggetto che possa intervenire sulle attività. Un emittente controlla le facoltà previste dal token, mentre un intermediario può disporre dei beni che custodisce secondo le condizioni e le procedure applicabili. Un protocollo privo di un analogo potere centrale richiede una valutazione differente. Per rendere operativa la segnalazione di un indirizzo, il percorso dei fondi va quindi associato al servizio interessato ed alla base sulla quale il destinatario della richiesta possa agire.
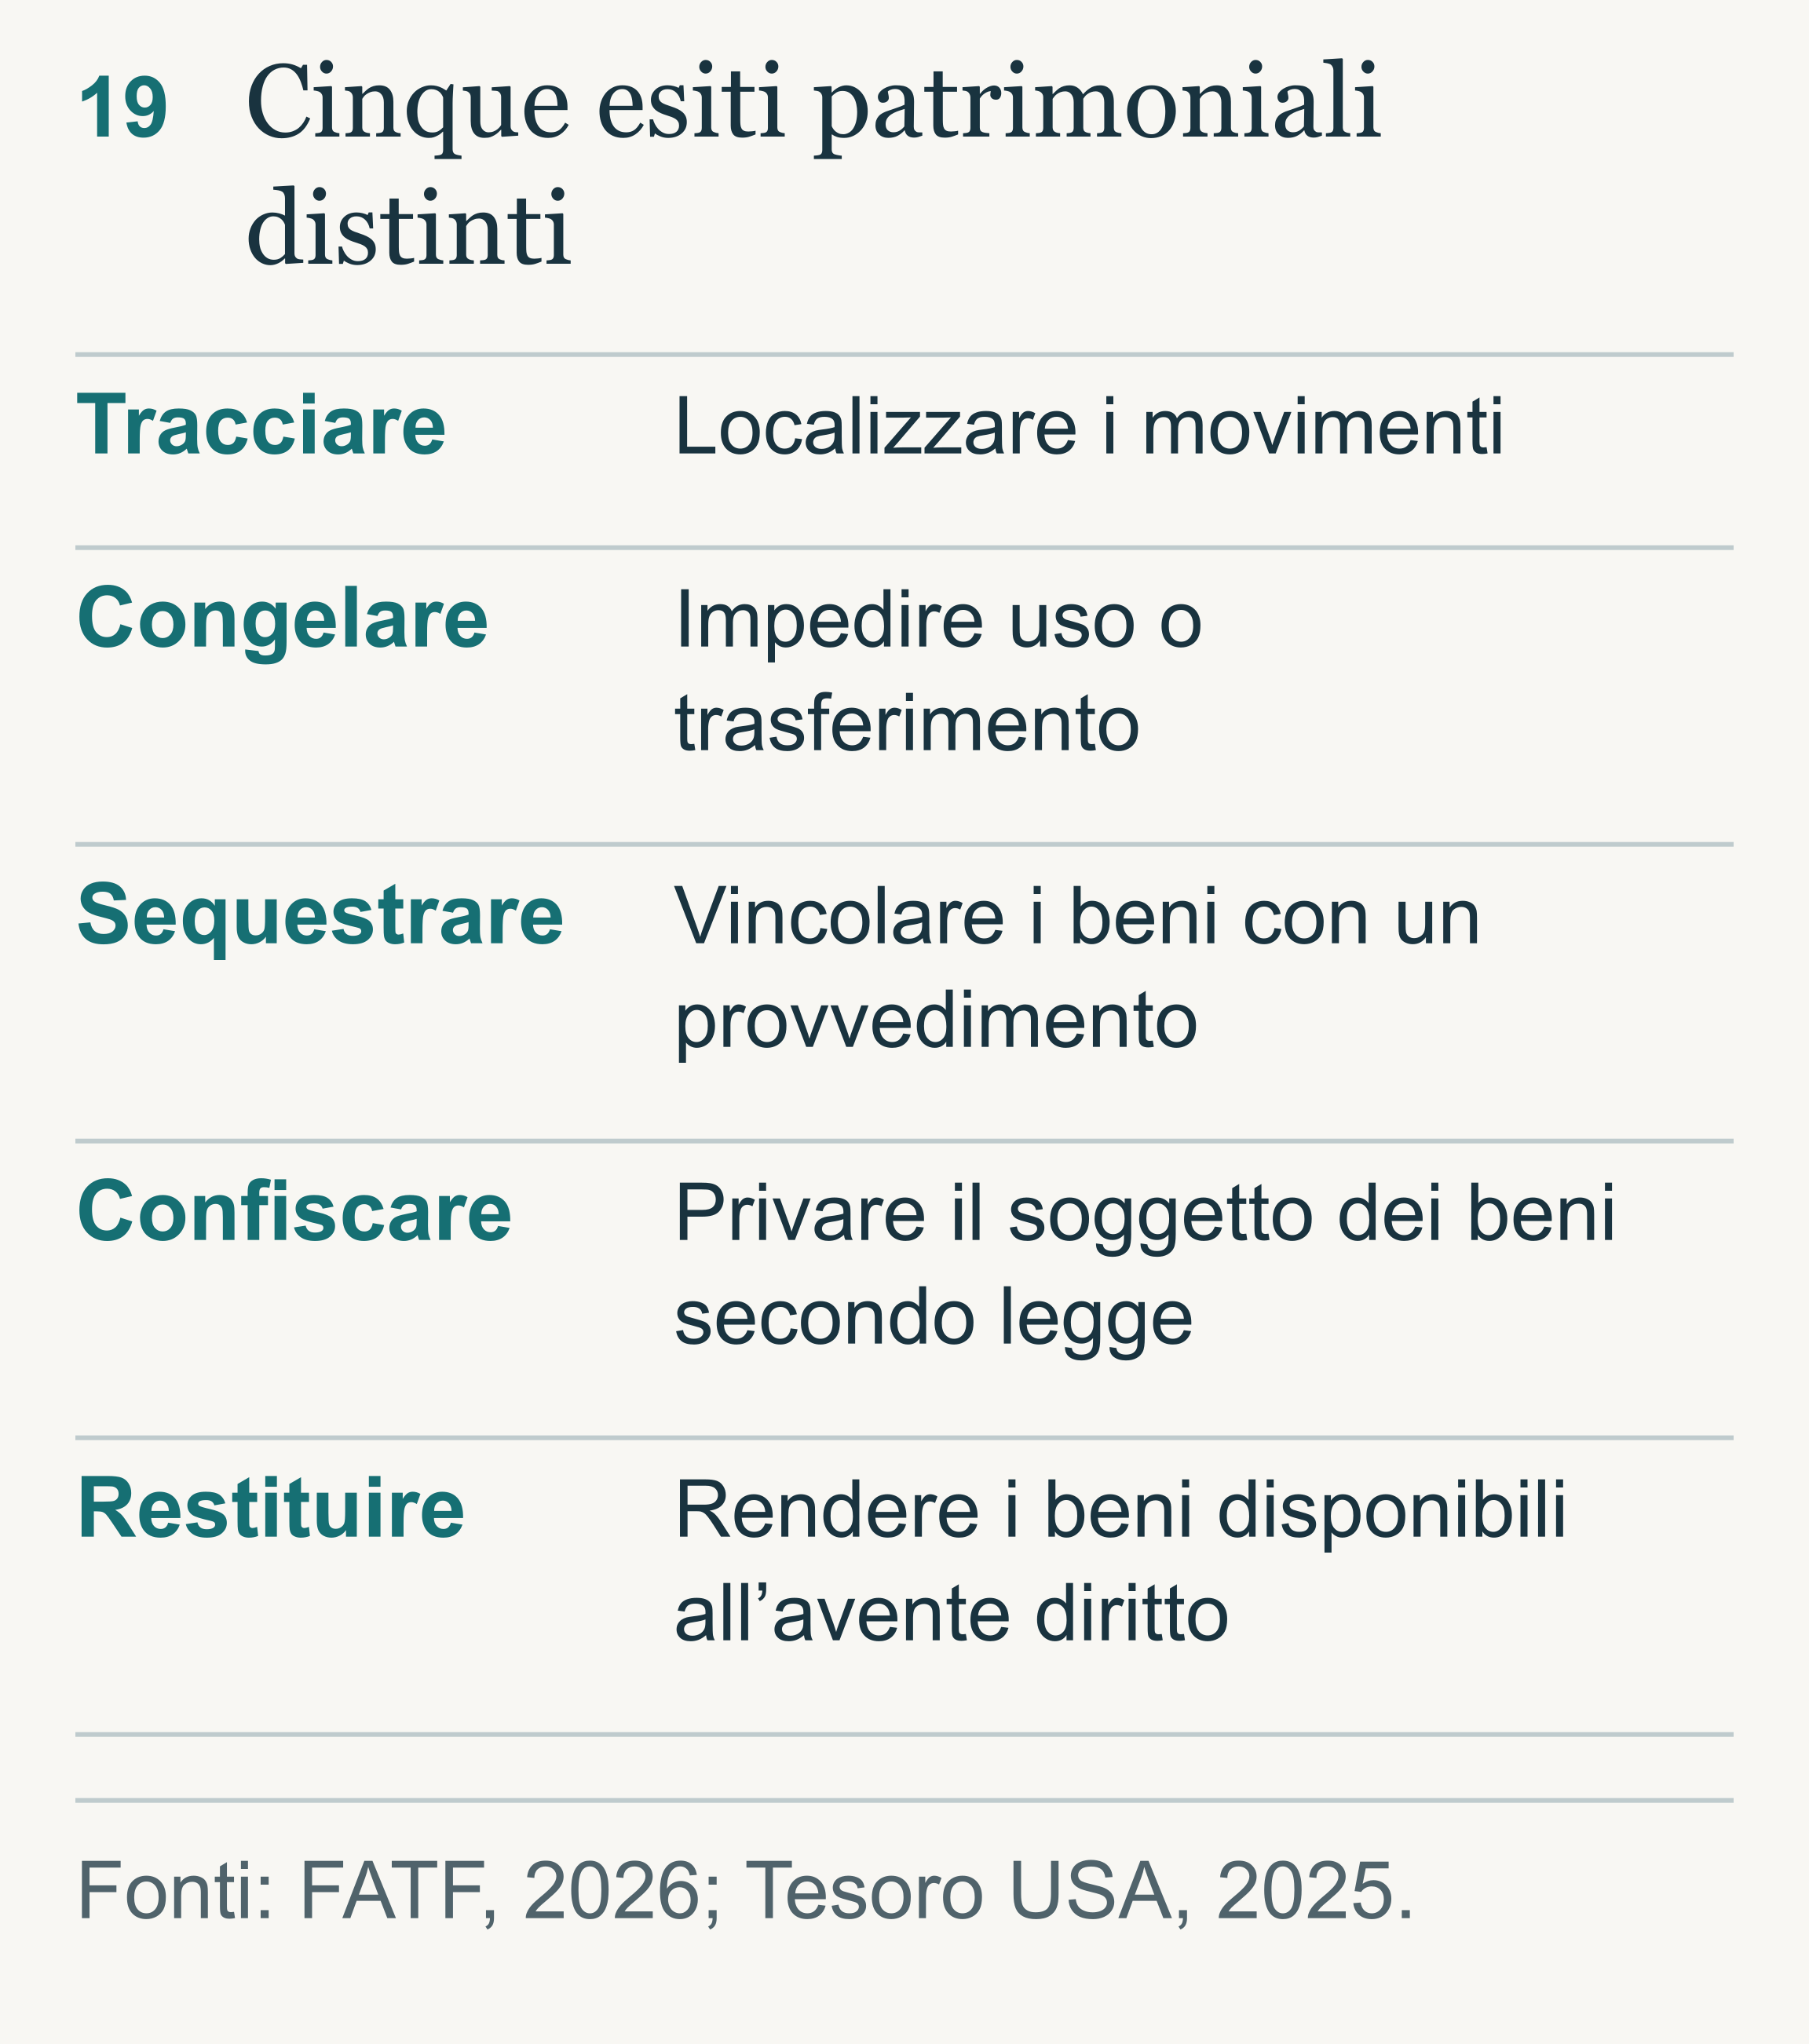
Congelamento, sequestro[55] e confisca[56] incidono sul patrimonio con presupposti ed effetti differenti. La restituzione al danneggiato dipende dagli ulteriori passaggi previsti dall’ordinamento e dal tipo di attività. Nel frattempo, l’indagine deve verificare chi eserciti concretamente controllo od influenza sul servizio, come richiama il FATF per la DeFi (FATF, 2026, pp. 20–22). Identificare tali poteri permette di rivolgere richieste pertinenti e di comprendere quali effetti il provvedimento possa effettivamente ottenere.
L’osservazione deve proseguire anche dopo l’intervento iniziale. Nell’agosto 2025, il Tesoro statunitense descrisse Grinex come successore di Garantex, verso il quale erano stati trasferiti fondi e clientela dopo l’operazione internazionale che aveva colpito l’exchange (U.S. Department of the Treasury, 2025). Il caso mostra come persone, rapporti commerciali e disponibilità patrimoniali possano essere riorganizzati attorno ad un’altra struttura. La chiusura del servizio colpito va perciò confrontata con l’eventuale continuità delle funzioni che esso svolgeva per la rete.
La valutazione dei risultati deve seguire questa capacità di adattamento. Oltre alle risorse rimaste indisponibili, vanno osservati gli intermediari sostituiti, i nuovi canali di conversione ed i facilitatori ancora operativi. Si può così verificare se l’intervento abbia soltanto imposto una riorganizzazione oppure abbia ridotto la capacità di spendere i proventi e sostenere nuovi attacchi. Questo seguito investigativo collega il recupero patrimoniale al contrasto dell’organizzazione e rende più attendibile la valutazione dei suoi effetti nel tempo.
Il furto come risorsa della competizione strategica
Il cyberwarfare[57] comprende l’impiego delle capacità informatiche per finalità strategiche o militari. La rilevanza di un furto nel confronto fra Stati va però tenuta distinta dalla sua eventuale qualificazione come attacco armato: la Carta delle Nazioni Unite e le regole applicabili all’uso della forza richiedono una valutazione che l’entità economica del danno, da sola, lascia aperta (United Nations, 1945, artt. 2, par. 4, e 51). Il finanziamento di capacità ostili conserva comunque un rilievo strategico, anche quando l’operazione che lo renda possibile colpisca un’impresa privata e venga perseguita come reato.
Il rapporto del Multilateral Sanctions Monitoring Team del 22 ottobre 2025 collega le attività informatiche nordcoreane all’elusione delle sanzioni[58] ed al sostegno dei programmi di armamento. Il meccanismo riunisce più Stati, fra i quali l’Italia, e raccoglie le loro valutazioni, mantenendo una natura distinta dal precedente gruppo di esperti dell’ONU. Il rapporto esamina anche le reti attraverso le quali i proventi vengono convertiti ed utilizzati (Multilateral Sanctions Monitoring Team, 2025, pp. 1, 7, 42–51). Il contrasto alle intrusioni entra così in relazione con il controllo dei circuiti che permettono ad un apparato sanzionato di procurarsi risorse.
La conseguenza geostrategica riguarda anzitutto la distribuzione del danno e del vantaggio. Un’organizzazione può reperire risorse colpendo soggetti estranei al confronto militare nel quale esse potrebbero essere impiegate. La sede dell’impresa danneggiata, la nazionalità dei clienti ed i Paesi attraversati dai proventi possono divergere, mentre le risorse utilizzabili confluiscono verso altri beneficiari. La vicenda coinvolge quindi autorità che subiscono o investigano parti differenti dello stesso episodio, con priorità che possono andare dalla tutela del risparmiatore alla sicurezza nazionale.
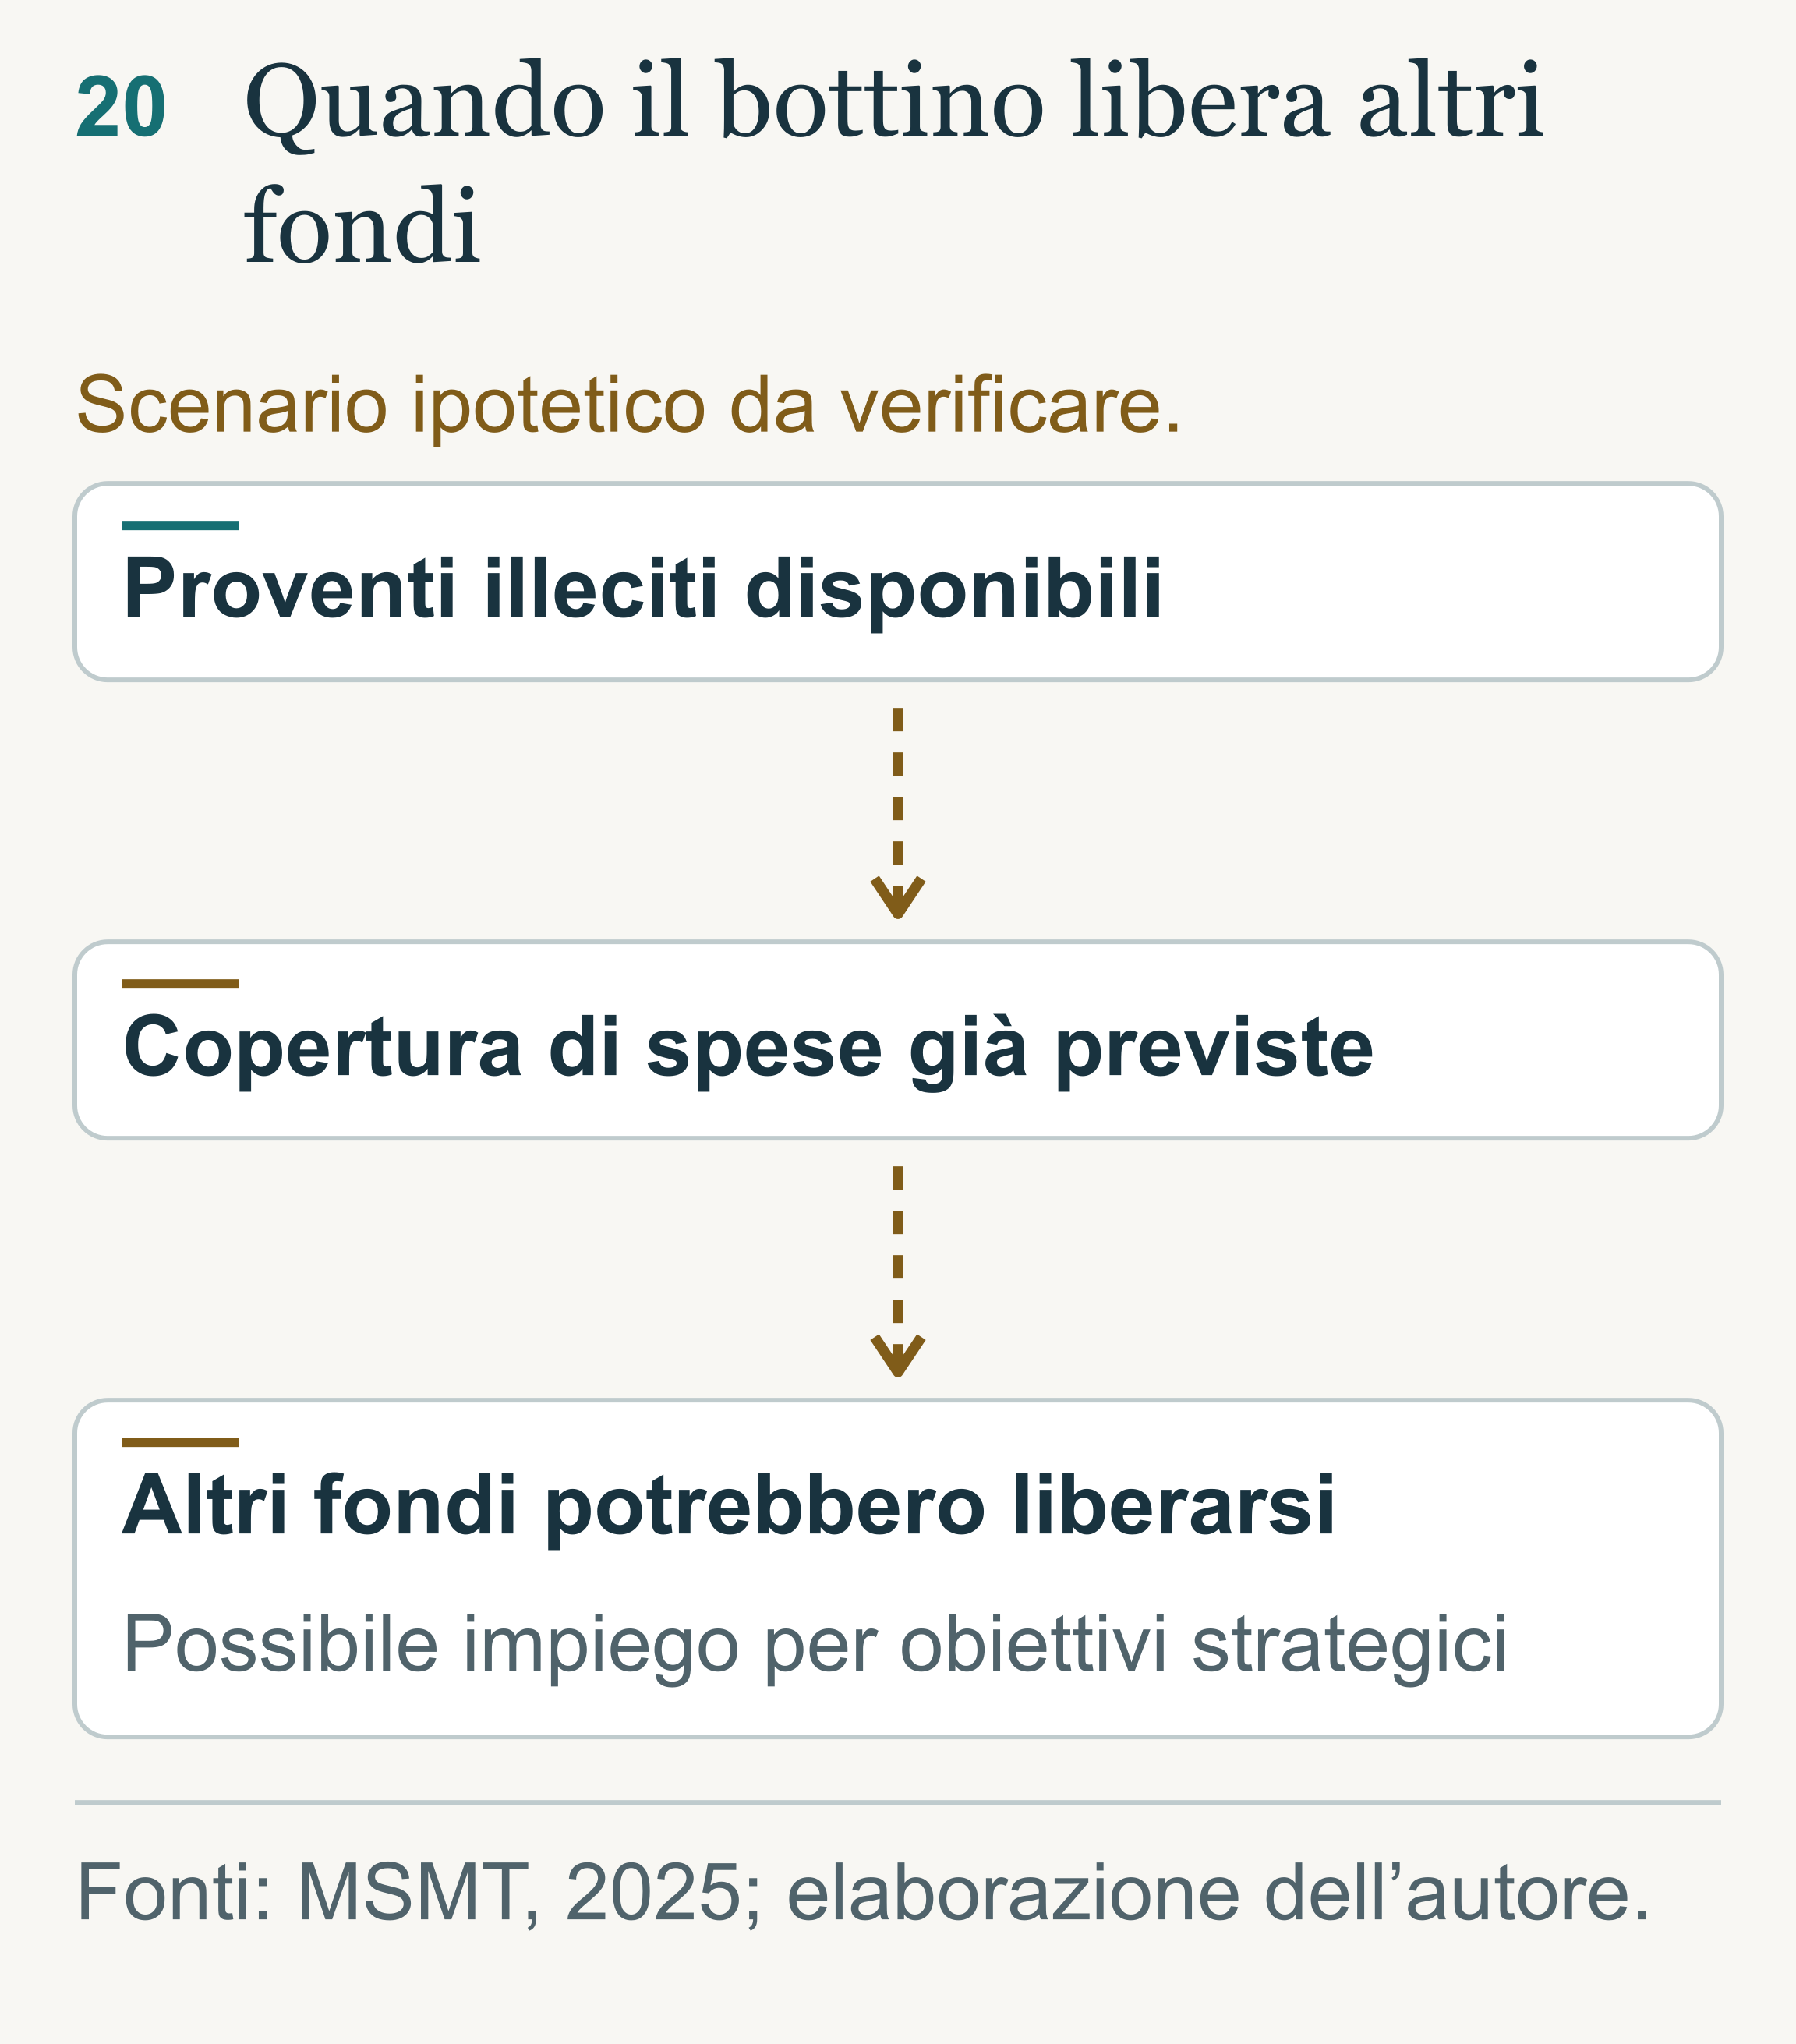
Conta inoltre la disponibilità complessiva delle risorse. Se proventi illeciti coprissero spese che un apparato avrebbe comunque dovuto sostenere, potrebbero liberare altri fondi per obiettivi strategici. Questa è una possibilità da valutare nell’analisi delle capacità, distinta dalla prova che un determinato trasferimento abbia finanziato uno specifico acquisto militare. Per l’Italia, la partecipazione al monitoraggio internazionale rende pertanto necessario raccordare indagini finanziarie, sicurezza informatica ed informazioni sulle reti di approvvigionamento. La cooperazione produce effetti quando i dati raccolti in un ambito permettano agli altri di preservare una prova, intercettare un intermediario o ridurre le disponibilità dei beneficiari.
Il caso Binance va letto lungo l’intero percorso che collega la compromissione alla disponibilità economica dei proventi. Proteggere il servizio, ricostruire le responsabilità e contrastare le reti di conversione richiede competenze ed autorità differenti, il cui lavoro deve poter convergere sugli stessi passaggi documentati. L’attribuzione pubblica assume allora un significato operativo oltre che diplomatico: orienta una risposta la cui efficacia deve essere verificata sugli accessi interrotti, sui beni sottratti al controllo degli aggressori e sulla capacità residua delle organizzazioni coinvolte. Il rilievo strategico del furto dipende anche da quante risorse continuino ad essere utilizzabili dopo la risposta.
Riferimenti bibliografici:
- Aave. (s.d.). Health factor & liquidations. Consultato il 1 novembre 2026, da
https://aave.com/help/borrowing/liquidations - Binance. (2026a, 30 ottobre). Security incident update (2026-10-30).
https://www.binance.com/en-GB/support/announcement/security-incident-update-2026-10-30-c5a8729a97ac486d963784d96c5642d7 - Binance. (2026b, 30 ottobre). Security incident update #2 (2026-10-30).
https://www.binance.com/en/support/announcement/detail/d3306d9dca5243548c813b605e1d1751 - Binance. (2026c, 31 ottobre). Security incident recovery update #3: 90% of stolen assets replenished; proof of reserves snapshot provided.
https://www.binance.com/en-GB/support/announcement/security-incident-recovery-update-3-90-of-stolen-assets-replenished-proof-of-reserves-snapshot-provided-2026-10-31-1fdf1f61559c401da0435895ffcccb62 - Binance. (2026d, 1 novembre). Security incident recovery update #4: Withdrawals resume in phases.
https://www.binance.com/en-GB/support/announcement/security-incident-recovery-update-4-withdrawals-resume-in-phases-2026-11-01-73911fb819b240f88b88256bdd318eda - Buterin, V., Wilson, S., Dietrichs, A., & lightclient. (2024, 7 maggio). EIP-7702: Set code for EOAs. Ethereum Improvement Proposals. Consultato il 1 novembre 2026, da
https://eips.ethereum.org/EIPS/eip-7702 - Council of Europe. (2001, 23 novembre). Convention on cybercrime. (ETS No. 185).
https://rm.coe.int/1680081561 - ethereum.org. (s.d.-a). Ethereum accounts. Consultato il 1 novembre 2026, da
https://ethereum.org/developers/docs/accounts/ - ethereum.org. (s.d.-b). Introduction to blockchain bridges. Consultato il 1 novembre 2026, da
https://ethereum.org/bridges/ - European Union Agency for Network and Information Security. (2015, 25 marzo). Electronic evidence: A basic guide for first responders.
https://www.enisa.europa.eu/sites/default/files/publications/Good%20practice%20material%20for%20first%20responders.pdf - Federal Bureau of Investigation. (2022, 14 aprile). FBI statement on attribution of malicious cyber activity posed by the Democratic People’s Republic of Korea.
https://www.fbi.gov/news/press-releases/fbi-statement-on-attribution-of-malicious-cyber-activity-posed-by-the-democratic-peoples-republic-of-korea - Federal Bureau of Investigation. (2024, 3 settembre). North Korea aggressively targeting crypto industry with well-disguised social engineering attacks. (I-090324-PSA). Internet Crime Complaint Center.
https://www.ic3.gov/PSA/2024/PSA240903 - Federal Bureau of Investigation. (2025, 26 febbraio). North Korea responsible for $1.5 billion Bybit hack.
https://www.fbi.gov/investigate/cyber/alerts/2025/north-korea-responsible-for-1-5-billion-bybit-hack - Federal Bureau of Investigation. (2026, 31 ottobre). North Korea responsible for $6 billion+ Binance attack.
https://www.fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attack - Federal Bureau of Investigation, Department of Defense Cyber Crime Center, & National Police Agency. (2024, 23 dicembre). FBI, DC3, and NPA identification of North Korean cyber actors, tracked as TraderTraitor, responsible for theft of $308 million USD from Bitcoin.DMM.com.
https://www.fbi.gov/news/press-releases/fbi-dc3-and-npa-identification-of-north-korean-cyber-actors-tracked-as-tradertraitor-responsible-for-theft-of-308-million-from-bitcoindmmcom - Financial Action Task Force. (2026). Targeted report on regulatory challenges from decentralised finance (DeFi).
https://www.fatf-gafi.org/content/dam/fatf-gafi/reports/targeted-report-decentralised-finance-2026.pdf.coredownload.pdf - Flare. (2024, 16 ottobre). Stealer logs: Guide for security teams. Aggiornato l’11 dicembre 2025. Consultato il 1 novembre 2026, da
https://flare.io/glossary/stealer-logs - International Committee of the Red Cross. (2019, novembre). International humanitarian law and cyber operations during armed conflicts. [Position paper].
https://www.icrc.org/en/download/file/108983/icrc_ihl-and-cyber-operations-during-armed-conflicts.pdf - Kacherginsky, P., & Wilder, H. (2022, 9 agosto). Nomad Bridge incident analysis. Coinbase.
https://www.coinbase.com/blog/nomad-bridge-incident-analysis - Kent, K., Chevalier, S., Grance, T., & Dang, H. (2006). Guide to integrating forensic techniques into incident response. (NIST SP 800-86). National Institute of Standards and Technology.
https://doi.org/10.6028/NIST.SP.800-86 - Lubbertsen, K., van Eeten, M., & van Wegberg, R. (2025). Ghost clusters: Evaluating attribution of illicit services through cryptocurrency tracing. In 34th USENIX Security Symposium (USENIX Security 25) (pp. 1357–1374). USENIX Association.
https://www.usenix.org/conference/usenixsecurity25/presentation/lubbertsen - Morag, A. (2026, 30 ottobre). Beyond the Binance attack: How stealer logs can link corporate sign-ins to developer and monitoring tools. Flare.
https://flare.io/learn/resources/blog/binance-attack-stealer-logs - Multilateral Sanctions Monitoring Team. (2025, 22 ottobre). The DPRK’s violation and evasion of UN sanctions through cyber and information technology worker activities. (MSMT/2025/2).
https://www.mofa.go.jp/files/100922718.pdf - Nelson, A., Rekhi, S., Souppaya, M., & Scarfone, K. (2025, aprile). Incident response recommendations and considerations for cybersecurity risk management: A CSF 2.0 community profile. (NIST SP 800-61 Rev. 3). National Institute of Standards and Technology.
https://doi.org/10.6028/NIST.SP.800-61r3 - Nomad. (2022, 5 agosto). Nomad bridge hack: Root cause analysis. Medium.
https://medium.com/nomad-xyz-blog/nomad-bridge-hack-root-cause-analysis-875ad2e5aacd - Pascoe, C., Quinn, S., & Scarfone, K. (2024). The NIST cybersecurity framework (CSF) 2.0. (NIST CSWP 29). National Institute of Standards and Technology.
https://doi.org/10.6028/NIST.CSWP.29 - Robinson, T. (2026, 30 ottobre). The largest theft in history: North Korea behind the $6.4 billion Binance hack. Elliptic. Aggiornato il 31 ottobre 2026. Consultato il 1 novembre 2026, da
https://www.elliptic.co/insights/binance-largest-hack-in-history/ - Schär, F. (2021). Decentralized finance: On blockchain- and smart contract-based financial markets. Federal Reserve Bank of St. Louis Review, 103(2), 153–174.
https://doi.org/10.20955/r.103.153-74 - Souppaya, M., Scarfone, K., & Dodson, D. (2022). Secure software development framework (SSDF) version 1.1: Recommendations for mitigating the risk of software vulnerabilities. (NIST SP 800-218). National Institute of Standards and Technology.
https://doi.org/10.6028/NIST.SP.800-218 - Sygnia Team. (2025, 16 marzo). Bybit – What we know so far. Sygnia.
https://www.sygnia.co/blog/sygnia-investigation-bybit-hack/ - TRM Team. (2026, 29 ottobre). North Korea steals USD 6.36 billion from Binance in the largest hack in history. TRM Labs.
https://www.trmlabs.com/resources/blog/north-korea-steals-usd-6-36-billion-from-binance-in-the-largest-hack-in-history - Uniswap Labs. (s.d.). How Uniswap works. Consultato il 1 novembre 2026, da
https://developers.uniswap.org/docs/get-started/concepts/how-uniswap-works - United Nations. (1945). Charter of the United Nations.
https://www.un.org/en/about-us/un-charter/full-text - United Nations Security Council. (2022, 7 settembre). Note by the President of the Security Council. (S/2022/668; rapporto intermedio del Panel of Experts).
https://digitallibrary.un.org/record/3989812/files/S_2022_668-EN.pdf - U.S. Department of the Treasury. (2023, aprile). Illicit finance risk assessment of decentralized finance.
https://home.treasury.gov/system/files/136/DeFi-Risk-Full-Review.pdf - U.S. Department of the Treasury. (2025, 14 agosto). Treasury sanctions cryptocurrency exchange and network enabling sanctions evasion and cyber criminals.
https://home.treasury.gov/news/press-releases/sb0225 - Yousaf, H., Kappos, G., & Meiklejohn, S. (2019). Tracing transactions across cryptocurrency ledgers. In 28th USENIX Security Symposium (USENIX Security 19) (pp. 837–850). USENIX Association.
https://www.usenix.org/conference/usenixsecurity19/presentation/yousaf
Note:
[1] DeFi, decentralized finance: servizi finanziari che utilizzano programmi eseguiti su blockchain; il controllo può rimanere concentrato in alcune componenti.
[2] Blockchain: registro di operazioni organizzato in blocchi collegati mediante strumenti crittografici e verificato secondo le regole della rete.
[3] Exchange: piattaforma per acquistare, vendere o scambiare criptoattività. Un gestore centralizzato può anche custodire fondi e credenziali dei clienti.
[4] Indirizzo: identificativo tecnico utilizzato sulla rete per riferirsi ad un account o destinatario. Non identifica automaticamente una persona.
[5] Transazione: operazione sottoposta alla rete. Il suo identificativo permette di ritrovarla sulla blockchain pertinente, ma non dimostra da solo chi l’abbia disposta.
[6] Pseudonimia: impiego di identificativi diversi dal nome civile. Consente di osservare le operazioni senza conoscere immediatamente chi controlli gli indirizzi.
[7] Riciclaggio: attività dirette ad occultare la provenienza illecita delle risorse ed ostacolarne l’identificazione, anche mediante trasferimenti e conversioni.
[8] Chiave privata: informazione segreta che permette di produrre firme crittografiche. Chi ne ottiene l’utilizzo può disporre delle facoltà associate.
[9] Firma digitale: risultato crittografico che consente di verificare l’autorizzazione e l’integrità dei dati firmati. Non certifica che il titolare ne abbia compreso gli effetti.
[10] Wallet: programma o dispositivo per gestire le credenziali ed interagire con le attività rappresentate sulla rete.
[11] Smart contract: programma eseguito sulla blockchain secondo condizioni definite. Il nome non implica un’autonoma capacità di interpretare intenzioni o norme.
[12] Governance: distribuzione dei poteri di decisione, amministrazione ed aggiornamento del servizio, comprese le facoltà esercitabili in emergenza.
[13] Token: unità digitale che rappresenta valore o diritti secondo un determinato sistema. Criptoattività è un termine più ampio per le rappresentazioni digitali di valore o diritti.
[14] Stablecoin: criptoattività progettata per seguire un valore di riferimento. Stabilità, riserve e diritti di rimborso dipendono dal progetto.
[15] Bitcoin: rete di trasferimento di valore e nome della sua attività nativa, bitcoin o BTC. L’assenza di un emittente non impedisce il sequestro quando siano disponibili strumenti giuridici e controllo dei beni.
[16] Ether, ETH: attività nativa della rete Ethereum, sulla quale si eseguono anche programmi e token. Ethereum ed ether non indicano la stessa cosa.
[17] Congelamento: impedimento all’utilizzo o al trasferimento di determinate attività. Non comporta automaticamente la restituzione alla vittima.
[18] DEX, decentralized exchange: protocollo di scambio eseguito mediante programmi sulla rete. I modelli di funzionamento e controllo possono differire.
[19] Pool di liquidità: riserva comune di attività utilizzata per scambi o prestiti. Chi la alimenta assume rischi economici e tecnici.
[20] Collaterale: attività vincolata a garanzia di un debito. Il protocollo stabilisce soglie e condizioni alle quali la garanzia possa essere liquidata.
[21] Bridge: collegamento fra blockchain che trasmette informazioni o rappresentazioni di attività attraverso propri meccanismi di verifica e custodia.
[22] Mixer: servizio o protocollo che rende meno riconoscibili i collegamenti fra fondi in entrata ed in uscita. L’impiego non dimostra, da solo, un illecito.
[23] Attribuzione: identificazione dell’autore di un’operazione. Collegamenti tecnici, valutazioni governative e responsabilità giuridica richiedono verifiche distinte.
[24] Validatore: componente che verifica o autorizza operazioni secondo le regole della rete o del servizio. Nel bridge Ronin era richiesta una soglia di firme.
[25] USDC: stablecoin emessa da Circle e progettata per seguire il dollaro statunitense. Il contratto prevede facoltà di blocco dell’emittente.
[26] Lazarus Group e APT38: denominazioni impiegate per attività informatiche associate alla Corea del Nord. Le classificazioni pubbliche dei gruppi non coincidono sempre fra loro.
[27] TraderTraitor: denominazione usata dalle autorità statunitensi per specifiche attività informatiche malevole associate alla Corea del Nord.
[28] Cold wallet: soluzione che limita la connessione delle chiavi alla rete. Preparazione e verifica delle operazioni richiedono comunque sistemi protetti.
[29] Multisig, multisignature: sistema che richiede più firme per autorizzare un’operazione, secondo una soglia prestabilita.
[30] Social engineering, ingegneria sociale: manipolazione delle persone e dei rapporti di fiducia per ottenere dati, accessi o azioni utili all’aggressore.
[31] Hot wallet: soluzione utilizzata per operazioni online frequenti. La sua sicurezza comprende chiavi, sistemi di firma e servizi autorizzati a chiedere trasferimenti.
[32] UTC, tempo coordinato universale: riferimento temporale comune per confrontare eventi registrati in sistemi e Paesi diversi.
[33] DevOps: pratiche che integrano sviluppo del software e gestione operativa dei sistemi. I privilegi del personale dipendono dall’organizzazione concreta.
[34] Nonce: contatore o valore progressivo utilizzato per distinguere operazioni ed autorizzazioni. In EIP-7702 la corrispondenza al contatore dell’account è una condizione di validità.
[35] EIP-7702: specifica di Ethereum che consente ad un account di delegare il proprio comportamento a codice indicato mediante un’autorizzazione firmata. La delega può essere persistente.
[36] Infostealer: programma malevolo progettato per sottrarre dati, credenziali ed altri elementi di accesso dai dispositivi infettati.
[37] Stealer log: raccolta di dati sottratti da un infostealer. Può includere password, sessioni ed informazioni sul dispositivo; la presenza di un dato non ne dimostra l’attuale validità.
[38] Cookie di sessione: dato con il quale un servizio riconosce una sessione già autenticata. La sua sottrazione può consentirne il riutilizzo, secondo i controlli del servizio.
[39] USDT: stablecoin emessa da Tether e progettata per seguire il dollaro statunitense. L’emittente dispone di facoltà di blocco su token ed indirizzi pertinenti.
[40] Agente di intelligenza artificiale: sistema che impiega modelli per svolgere attività in più passaggi, anche usando strumenti esterni e permessi assegnati.
[41] Blockchain forensics: analisi dei dati delle reti per ricostruire movimenti e collegamenti, integrandoli quando necessario con informazioni esterne.
[42] Dati volatili: informazioni che possono mutare rapidamente o scomparire quando un sistema venga spento o riavviato, come parte della memoria e delle connessioni attive.
[43] Log: registrazioni di accessi, operazioni ed eventi del sistema. La loro utilità dipende da completezza, corretta datazione e protezione dalle alterazioni.
[44] Catena di custodia: documentazione della raccolta, conservazione, gestione e dei trasferimenti del materiale probatorio, dalla sua acquisizione alle successive utilizzazioni.
[45] Hash crittografico: impronta calcolata sui dati per rilevarne eventuali modifiche. Non è una cifratura e non certifica la veridicità del contenuto.
[46] Clustering: raggruppamento analitico di indirizzi ritenuti associati allo stesso soggetto o servizio sulla base di criteri e riscontri specifici.
[47] Euristica: criterio pratico per formulare un’ipotesi a partire da caratteristiche osservabili. Non garantisce una conclusione corretta in tutti i casi.
[48] Falso positivo: classificazione che segnala erroneamente la presenza della condizione cercata, ad esempio l’appartenenza di un indirizzo ad un servizio.
[49] KYC, know your customer: procedure per identificare e verificare il cliente. I dati raccolti non dimostrano automaticamente chi abbia effettuato una singola operazione.
[50] Indirizzo IP, Internet Protocol: identificativo utilizzato per instradare comunicazioni sulla rete. Può riferirsi a servizi intermedi o connessioni condivise.
[51] Minimo privilegio: attribuzione alle persone ed ai servizi delle sole autorizzazioni necessarie al compito da svolgere.
[52] Segmentazione: separazione di ambienti, reti o funzioni con controllo dei collegamenti consentiti, per limitare la propagazione di una compromissione.
[53] Supply chain del software: insieme di fornitori, componenti e processi che contribuiscono al programma distribuito e al suo funzionamento.
[54] Audit: verifica svolta su un oggetto e con un ambito definiti. Versione esaminata, limiti e correzioni devono essere documentati.
[55] Sequestro: vincolo disposto dall’autorità competente su beni o elementi di prova, secondo presupposti e finalità stabiliti dall’ordinamento.
[56] Confisca: provvedimento che priva un soggetto dei beni secondo le condizioni dell’ordinamento. È distinta da un blocco provvisorio e dal rimborso del danneggiato.
[57] Cyberwarfare: impiego di capacità informatiche per finalità strategiche o militari. La qualificazione di un episodio come attacco armato richiede un accertamento distinto.
[58] Sanzioni internazionali: misure restrittive rivolte a Stati, entità, persone o attività. Possono includere divieti di transazione e blocchi patrimoniali.